Menú principal

Mostrando entradas con la etiqueta iPad mini. Mostrar todas las entradas

martes, 2 de diciembre de 2014

Jailbreak para iOS 8.0, iOS 8.1 & iOS 8.2 beta

Jailbreak para iOS 8.0,
iOS 8.1 & iOS 8.2 beta
La noticia de hoy es llamativa debido a que se habla de un Jailbreak para la nueva versión de iOS, la que se supone será la 8.2. Esta nueva versión que Apple tiene entre manos, pero que aún no ha sido liberada, dispone de un Jailbreak generado por un grupo de hackers chinos. En el mundo de la rumorología, se habla de que Apple tiene pensado lanzar la nueva versión del sistema operativo móvil dentro de unas semanas, por lo que llama la atención este hecho. 

Apple emplea bastantes energías en ir parcheando los agujeros de seguridad que permiten realizar un Jailbreak a su sistema operativo. Por esta razón, pensamos que mientas no sea un Jailbreak público Apple no podrá solventar el fallo encontrado por el grupo de hackers chinos. Desde la cuenta de MuscleNerd ya se informaba sobre la aparición de la herramienta.

Figura 1: MuscleNerd confirmando el Jailbreak para iOS 8.2beta

El equipo chino se denomina TaiG ha lanzado una herramienta para hacer el Jailbreak a dispositivos con el sistema operativo iOS en su versión 8.1.1, la cual es la última versión actual del sistema. Lo más curioso, y como comentábamos anteriormente, este Jailbreak también funciona en la versión 8.2, la cual solo se encuentra en pruebas beta.

Figura : Demo de cómo hacer Jailbreak en iOS 8.1.1

Desde RedmondPie se informa que han probado el Jailbreak y parece ser totalmente válido en los dispositivos iPhone 6 y 6 plus, 5S, 5C, 4S, así como en iPad 2, 3, 4, Air, Air 2, mini, mini 2 y mini 3, y también por último en iPod Touch 5.

martes, 11 de noviembre de 2014

Jailbreak de Pangu para iOS 8.x está disponible en OSX

El equipo de desarrollo de Pangu ha actualizado su Jailbreak para iOS 8.1 y 8. Tal y como se esperaba con el soporte total para OSX. Esta actualización se ha producido una semana después de que el programa tuviera una actualización para el sistema operativo Microsoft Windows, la cual trajo una instalación automática de Cydia y el idioma inglés como apoyo. Pangu 8 es la primera herramienta que realiza el Jailbreak que es compatible con cualquier dispositivo iOS 8 e iOS 8.1, incluyendo los nuevos dispositivos de Apple como son el iPhone 6, iPhone 6 plus, iPad Air 2 y iPad Mini 3.

El Jailbreak permite a los usuarios instalar cualquier tipo de contenido en su dispositivo, con todos los riesgos que ello conlleva desde el punto de vista de la seguridad informática, ya que se pueden instalar apps de otras fuentes distintas a la App Store, el riesgo aumenta. 

Figura 1: Pangu Jailbreak for iOS 8

El equipo de desarrollo de Pangu recomienda que los usuarios realicen una copia de seguridad de sus dispositivos iOS antes de utilizar la herramienta. El administrador de Cydia Jay Freeman señaló en su Twitter que el Jailbreak de Pangu es lo suficientemente estable y dijo que los desarrolladores de Cydia ahora pueden marcar sus apps como compatibles con iOS 8. Existe un listado de aplicaciones de Cydia que son compatibles con iOS 8 y el Jailbreak de Pangu. Pangu se puede descargar para OS X y Windows para realizar un Jailbreak untethered, lo cual significa que los usuarios tienen que aplicar este método una sola vez, y aunque el dispositivo se apague se mantiene el estado.

martes, 1 de julio de 2014

Apple iOS 7.1.2: Corrige 44 bugs y no cierra el Jailbreak

Ayer Apple puso en circulación iOS 7.1.2 para todos los dispositivos soportados. En esta nueva actualización la compañía se ha focalizado en solucionar todos los bugs conocidos en Safari y en el sistema operativo durante este último periodo, y de los que hemos ido hablando por aquí. En total el número alcanza 44, y están descritos todos ellos en el Security Advisory APPLE-SA-2014-06-30-3 iOS 7.1.2.

Figura 1: iOS 7.1.2 disponible para actualizar

Además de los bugs se informa de que ha habido un cambio en la lista de certificados raíz de confianza, que ya sabéis que solo Apple controla en los terminales con iOS. Esta es la nueva lista de certificados en los que tus dispositivos iOS confían para emitir certificados..

Figura 2: Security Advisory

Esta vez, la actualización se hace al mismo tiempo que la de OS X Mavericks 10.9.4, de la que hablaremos en otro artículo, ya que hay muchos bugs de Apple Safari compartidos en ambos sistemas operativos y sería malo que se publicaran sin sincronizar. Entre la lista de bugs solucionados se encuentran, entre otros bugs de saltarse el passcode, los siguientes fallos de los que hemos hablado por aquí:
Para los que tengan dudas, no se han cerrado los bugs explotados por el Jailbreak para iOS 7.X de Pangu y sigue siendo posible hacer untethered jailbreak en iOS 7.1.2 para todos los dispositivos.

martes, 24 de junio de 2014

Jailbreak en iOS 7.1.1: ¿Se lo han robado a Stefan Esser?

Un grupo en hackers en China, conocidos como PanGu, han publicado una herramienta para hacer Jailbreak en iOS 7.1 a iOS 7.1.1 que ya está disponible. Esta herramienta viene en esta ocasión sin malware o tiendas de apps con piratería - recordemos la última controversia con Evsai0n7 y los evad3rs. Pero no viene exenta de polémica.

Figura 1: Jailbreak para iOS 7.1.1 de PanGu 

El popular hacker Stefan Esser ha clamado en Twitter que el exploit clave utilizado para hacer este jailbreak se lo han robado en uno de sus cursos - no es la primera vez que se queja de esto -. Según parece Stefan Esser, en los casi últimos dos años ha estado enseñando y entregando a sus alumnos un exploit que les permitía hacer el Jailbreak, algo que ya había dicho muchas veces en Internet y al que llamaba "mi jailbreak".

Figura 2: Quejas de Estefan Esser en Twitter sobre el robo del exploit

En esta ocasión, uno de los alumnos ha decidido saltarse la regla de confianza y vender este exploit - que se supone ha sido obtenido por una gran suma de dinero - para que se publique, lo que ha hecho que Stefan Esser entre en cólera por Twitter.

Figura 3: Jailbreak para iOS 7.1.1 disponible para Mac OS X y Windows

Lo cierto es que al estar ya publicado, se espera que Apple lo cierre en el próximo iOS 7.1.2 e iOS 8, por lo que es posible que Stefan Esser se haya quedado definitivamente sin "su jailbreak".

viernes, 27 de diciembre de 2013

Cartas abiertas de Evad3rs sobre la piratería, Taig y Cydia

Nada más salir evasi0n7, la herramienta de evad3rs que permite hacer jailbreak a todos los dispositivos con sistema operativo iOS 7 a iOS 7.0.4 de montó el lío. La versión venía con una tienda de aplicaciones en chino llamada Taig y no venía la famosa Cydia. WTF?. A partir de ese momento la lluvia de acusaciones y declaraciones comenzó. Se dijo que habían recibido un millón de dólares de esta tienda de apps en el mercado chino, algo que ellos negaron, e incluso los evad3rs afirmaron que Taig no tenía apps pirateadas.

Tras las primeras polémicas escribieron la que llamaremos Carta Abierta de Evad3rs número 1, donde explicaban que habían llegado a un acuerdo con Taig para abrir el jailbreak al mercado chino y que no habían llegado a un acuerdo con Cydia que pretendía sacar su propia versión de herramienta para hacer jailbreak llegando a un acuerdo con otro grupo de jailbreakers, pero que ellos no apoyaban para nada la piratería.

Figura 1: evasi0n7 de evad3rs

Con lo listos que son estos chicos, bien podían haber mirado Taig antes de afirmar nada de esto, ya que hasta las apps de Pod2g están pirateadas en Taig. Esto llevó a que tuvieran que escribir la que llamaremos Carta Abierta de Evad3rs número 2, donde afirman que Taig les ha engañado y que van a cambiar la aplicación Evasi0n7 para que no instale más Taig, pero que ya no pueden hacer nada con la herramienta para hacer jailbreak que desde Taig distribuyen para seguir haciendo lo mismo que hace evasi0n7.

Figura 2: FIFA 14 crackeado en Taig App

Según ellos, no les han autorizado a hacer eso ni les han dado el código fuente pero parece que Taig ha decidido piratearlos a ellos y distribuir sin autorización alguna una versión en chino que sigue instalando su tienda de aplicaciones y no la de Cydia. ¿ironías de la vida?

lunes, 23 de diciembre de 2013

evasi0n7: El Jailbreak para iOS 7 a iOS 7.0.4 de evad3rs

Ayer domingo se publicó evasi0n7, la herramienta para hacer Untethered Jailbreak en todos los dispositivos que tengan instalada una versión de iOS 7.0 a iOS 7.0.4, esta vez según anuncian en la web, para todos los terminales iPhone, iPad, iPad mini o iPod Touch, por lo que estará para todo el mundo. 

Figura 1: evasi0n7 de evad3rs

La herramienta está disponible para sistemas operativos Windows y para sistemas operativos Mac OS X, y es tan fácil de manejar como dar al botón jailbreak con el terminal conectado y desbloqueado. Por supuesto, se recomienda hacer una copia de seguridad previamente y viene sin garantías.

Figura 2: evasi0n7

La herramienta para Mac OS X está alojada en Mega, y ocupa 29.1 MB, por lo que si la quieres conseguir, en unos segundos estará en tu sistema operativo.

Figura 3: evasi0n7 para Mac OS X en Mega

Una vez que la tengas allí, recuerda que si tienes GateKeeper activado deberás ir a las opciones se Seguridad de las Preferencias del Sistema y ejecutar desde allí la aplicación evasi0n7.

Figura 4: Ejecución de evasi0n7 con GateKeeper en OS X 10.9.1 Mavericks

Esta versión del jailbreak ha salido 3 meses después de que saliera la nueva versión del sistema operativo y  justo cuando Apple ha pasado la nueva compilación de iOS 7.1 beta a los desarrolladores, donde no sabemos si irá o no incluido algún parche que evite el jailbreak. Hay que recordar que hace poco hablábamos de la polémica que se generó con el supuesto "robo" de uno de los exploits de los evad3rs que podría haber acabado en manos de Apple. Si vas a hacer jailbreak, te conviene saber más sobre los riesgos de seguridad y sus características, por lo que te recomendamos la lectura del libro de hacking iOS: iPhone & iPad.

Actualización: Parece que esta versión del jailbreak, además de Cydia instala Taig, una app para el mercado Chino que da acceso a un montón de apps piratas que es llevada por una compañía China que puede haber pagado 1.000.000 USD, lo que ha generado una gran controversia. Os contaremos más cuando estudiemos el tema.

viernes, 28 de junio de 2013

Find my Device más seguro en iOS 7

Dentro del conjunto de medidas de seguridad que Apple ha introducido en iOS 7 para disuadir a los posibles ladrones, como el famoso Kill Switch o la detección de cables no oficiales, también se hecho que la opción de Find My Device no pueda desactivarse si no se tiene la contraseña de la cuenta de Apple ID.

Figura 1: Para desactivar Find My Device se necesita password de Apple iD

Esta opción permite que los ladrones que puedan hacerse con un terminal iOS 7 no bloqueado por passcode no puedan desactivar fácilmente la localización del dispositivo y disfrutar de él para siempre como podía hacer antes, por lo que el auténtico dueño siempre podrá localizar el terminal si tiene la contraseña de Apple ID y usa el servicio de localización de dispositivos. Interesante opción.

jueves, 27 de junio de 2013

Bug permite saltar el passcode en iOS 7 beta y ver las fotos

Tras la publicación de la beta de la nueva versión de iOS 7 para desarrolladores, no han parado de salir noticias que giran entorno a esta nueva versión del sistema operativo de Apple. En esta ocasión, se debe a una nueva vulnerabilidad encontrada por José Rodríguez que permite acceder a las fotografías almacenadas en un iPhone con iOS 7, sin necesidad de introducir la contraseña para desbloquear el dispositivo. Un nuevo truco para saltar el passcode un iPhone o iPad.

La vulnerabilidad fue reportada por Forbes, que obtuvo un video donde se mostraba a un usuario desbloqueando el iPhone sin necesidad de meter su contraseña. Esta vulnerabilidad permite a un usuario no solo saltarse la pantalla de bloqueo fácilmente y acceder así, a las fotos privadas de los usuarios sino también eliminarlas o publicarlas en las distintas redes sociales. 


Las opciones que da la nueva versión de iOS 7 de poder usar apps como la calculadora o la cámara de fotos sin desbloquear la pantalla de inicio, ha hecho posible que José Rodríguez descubriese esta vulnerabilidad. Ya que para saltarse la pantalla de bloqueo lo primero que hizo fue abrir la calculadora y luego abrir la cámara, una vez dentro ya nos permite acceder a los álbumes de fotos, haciendo posible compartirlas o eliminarlas.

Recordamos que aun así iOS 7, sigue estando en beta y a lo largo del tiempo seguramente sigan saliendo muchos bugs que serán parcheados por Apple para la versión final.  En el libro Hacking iOS: iPhone & iPad se explican técnicas para las distintas versiones de iOS que permiten saltarse la protección del passcode.

miércoles, 26 de junio de 2013

Fabricante Chino crackea autenticación de cables en iOS 7

El fabricante de accesorios para dispositivos Apple llamado iPhone5mod ha publicado un vídeo en el que muestra cómo ha sido capaz de saltarse una de las más modernas medidas de seguridad integradas en iOS 7, la verificación de autenticidad de los dispositivos conectados por Lightning.

Figura 1: Alerta de conexión de un accesorio lightning no oficial en iOS 7 beta

Esta protección incluida en iOS 7 pretende controlar la creación de accesorios que se conectan a los terminales iPhone, iPad o iPad mini, evitando no solo la venta de accesorios no oficiales sin obtención de beneficios por parte de Apple sino la proliferación de posibles ataques de tipo Juice Jacking que puedan infectarte con malware, crackear el passcode a un iPad o simplemente robar datos.

Figura 2: Vídeo demostración en el que se saltan la verificación

Pero, como se puede ver en el vídeo, este fabricante Chino ha sido capaz de saltarse esa verificación de Lightning en la última versión beta de iOS 7, lo que le permite seguir creando nuevos accesorios para el futuro.

miércoles, 20 de febrero de 2013

Lo que iOS 6.1.2 SÍ arregla y lo que iOS 6.1.2 NO arregla

Otra vez sin avisar, y dando la información más escueta que se puede, y tras iOS 6.1.1 Apple ha vuelto a sacar una versión parcheada de iOS 6.1, en este caso la versión iOS 6.1.2, pero ya os garantizamos que antes de llegar la versión iOS 6.2 habrá alguna más. Toda la información que Apple ha publicado es la que podéis ver en la imagen.

Figura 1: Información disponible sobre iOS 6.1.2 en la web de soporte de Apple

Con esto, hemos de imaginarnos lo que arregla.
- El bug de iOS 6.1 con Microsoft Exchange Server
- El problema con el Calendario que hacía que la batería se consumiera rápidamente.
Y por descontado, suponer lo que NO arregla:
- El bug de saltarse la pantalla de bloqueo: Comprobado que sigue sin arreglarse.
- Los bugs que utiliza Evasi0n para el jailbreak.
Así que, como se ha dejado cosas en el tintero, actualiza si te afectan los bugs, y espera sentado hasta ver aparecer la siguiente versión de iOS cuando Apple decida.

martes, 12 de febrero de 2013

iOS 6.1.1 mejora uso en iPhone 4S pero NO mata jailbreak

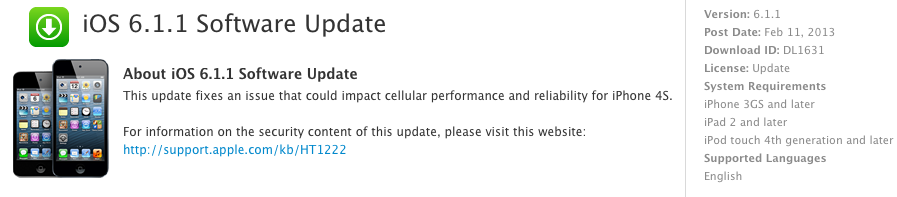
Rápidamente Apple ha publicado la actualización de su sistema operativo para dispositivos llevándolo a la versión iOS 6.1.1, según dice en la web del software para solucionar los problemas de rendimiento de la batería y de WiFi/3G que estaba teniendo en los terminales iPhone 4S y que llevó a operadores como Vodafone a recomendar en algunos países a sus clientes no actualizar a iOS 6.

Figura 1: iOS 6.1.1 en la web de soporte de Apple

Sin embargo, después de la cantidad ingente de dispositivos liberados con la salida de Evasi0n, y teniendo en cuenta que en la información de esta versión se hace referencia al artículo HT1222 donde se publican los fallos de seguridad parcheados, podría haber acabado con los bugs explotados para hacer jailbreak pero según parece no ha sido así. Por lo que aún todos los datos de todos los terminales están expuestos a las herramientas forenses. Aún así, hasta que Apple no se digne a publicar el Secuirty Advisory no podremos saber qué arregla en seguridad esta versión.

lunes, 4 de febrero de 2013

El jailbreak para iOS 6.X ya disponible en Evasi0n.com

Hace tiempo que la comunidad de Jailbreak tiene listo un untethered Jailbreak para iOS 6.0.2 - de hecho hubo jailbreak también para iOS 6.0 -  aunque, para evitar que Apple parcheara alguno de los bugs explotados, se decidió a esperar a la salida de iOS 6.1 para publicar la herramienta. Ahora ya está la herramienta casi lista, y se ha abierto la web evasi0n desde la que se podrá puede descargar ya muy próximamente.


Tal vez, mañana o pasado mañana mismo tendremos la herramienta, ya que las especulaciones eran que iba a estar disponible este mismo domingo. En cuanto esté disponible la probaremos y os contaremos cómo funciona.

martes, 29 de enero de 2013

iOS 6.1: 27 bugs solucionados y un poco de privacidad

Tras varias betas puestas a disposición de los desarrolladores Apple ha liberado ya iOS 6.1 para todos los terminales iPhone 3GS a iPhone 5 y para los iPad 2 o superiores. En esta nueva versión, se han corregido un total de 27 bugs de seguridad, descritos en el artículo de la knowledge base HT5642.

Figura 1: Descripción de iOS 6.1 en la web de Apple

De ellos, 22 fallos estaban en el Webkit, un fallo se encontraba en el kernel, otro en el módulo WiFi, uno dentro de los componentes internacionales para Unicode y otro en los servicios de identidad. El último de los bugs es el CVE relativo al fallo de seguridad que permite activar remotamente el JavaScript en el navegador, aunque éste haya sido explícitamente bloqueado. También en esta versión se han baneado unos certificados digitales emitidos por la CA TURKTRUST y que puede permitir realizar ataques Man in the middle sin generar ninguna alerta.

Además de esto fallos de seguridad, Apple ha añadido una nueva funcionalidad que permite resetear el id que utiliza Apple para gestionar la publicidad que se pone a un dispositivo. Este id es supuestamente anónimo, para que un usuario pueda cambiarlo cuando considere, se puede activar un reseteo desde los ajustes. Algo que supuestamente se ha añadido para evitar que los usuarios deshabiliten los "anuncios relevantes".

Figura 2: Limitar los anuncios relevantes y resetear el id

Por último, hay que citar como novedades una nueva capacidad de Siri para comprar entradas de cine, y la posibilidad de descargar solo una canción de iCloud con Match.

Ahora, tras la salida de esta nueva versión, se espera que salga pronto la herramienta de Jailbreak que la comunidad tiene lista para los terminales con iOS 6, así que veremos si pronto tenemos noticias desde los hackers habituales.

sábado, 22 de diciembre de 2012

Un fallo de seguridad en iOS 6 permite habilitar JavaScript desde una web vista en Safari usando Smart App Banner

En Apple Insider han publicado un nuevo bug de seguridad en iOS 6 que tiene implicaciones - y muy serias - para la privacidad de los usuarios de dispositivos iPhone, iPad, iPod Touch o iPad mini con sistema operativo iOS 6, ya que este fallo permite a cualquier página web que se esté visitando desde el terminal habilitar el soporte para la ejecución de cualquier código en lenguaje JavaScript dentro de Apple Mobile Safari, aunque previamente el dueño del dispositivo lo haya desactivado explícitamente en las opciones de configuración del navegador.

El bug existe en la característica de Smart App Banner, que permite promocionar una aplicación de App Store desde el navegador, para lo que se puede comprobar si la app en cuestión está ya instalada - para abrirla - o si no lo está - para abrir el enlace en la App Store -. El uso de esta función en una página web habilita JavaScript en el dispositivo, lo que es un fallo de seguridad bastante grave para la privacidad de los usuarios.

Para probar este fallo puedes conectarte con tu dispositivo con iOS 6 a la web que Apple Insider ha publicado como PoC (Proof of Concept) con JavaScript desactivado en tu navegador. Después entra en la web, y comprueba como se te ha activado otra vez el soporte para JavaScript.

Figura 1: PoC en iOS6 en el que se habilita JavaScript desde una web

Impacto de Javascript en la seguridad de los usuarios

El soporte de JavaScript en los navegadores es algo que muchos usuarios no quieren tener habilitado por motivos de privacidad y seguridad. El lenguaje JavaScript ha sido utilizado en muchos esquemas de ataque Client-Side, como el robo de cookies de sesión - Session Hijacking - por fallos de XSS - lo que llevó a que a las cookies se les pudiera añadir el flag HTTP-Only -, para vigilar a los usuarios como se puede ver en esta PoC de JAPI Tracing, lo que podría hacerse mediante el análisis de la huella digital de las conexiones.

Chema Alonso y Manu "The Sur" - Owning “bad” guys {and mafia} with Javascript botnets

En un esquema de infección mayor, desde Informática 64 trabajamos en el estudio y análisis de las posibilidades que tiene el uso de JavaScript para crear una botnet para robar contraseñas, y hacer ataques dirigidos, y puedes ver todo el trabajo en Owning bad guys {and mafia} with Javascript botnets y en el vídeo que tines incrustado.

jueves, 20 de diciembre de 2012

Oxygen Forensic Suite 2012 versión 4.6: Novedades


Hace muy poco Oxigen Forensic Suite 2012 fue actualizada a la versión 4.6 añadiendo entre otras cosas, soporte para iPhone 5 y para iOS 6, algo que pudimos probar en Seguridad Apple, haciendo un análisis forense de un iPhone 4S con iOS 6.

En esta versión se han superado los 6.000 dispositivos soportados, encontrándose entre ellos algunos tan populares como los nuevos Amazon Kindle Fire HD, HTC One Plus X, Samsung Galaxy Note II y más de 200 nuevos dispositivos móviles. Vamos a ver un poco más en detalle las características del producto.

Figura 1: Analizando un iPhone 4S con iOS6 usando Oxygen Forensic Sutite 2012 4.6

Soporte para iPhone 5, iOS 6

La última versión ahora cuenta con la compatibilidad forense con Apple iPhone 5, abriendo así la puerta a los expertos forenses para poder investigar la historia de utilización de los usuarios con smartphones de última generación de Apple. La versión Oxygen Forensic Suite 2012 v.4.6 añade soporte completo para la última versión de iOS, permitiendo a los usuarios forenses el acceso y el análisis de la información de una amplia gama de dispositivos que utilizan iOS 6, como son iPhone 3GS, iPhone 4, 4S y 5, la 4º y 5º generación de iPod Touch, iPad mini, iPad 2 y el nuevo iPad.

Soporte para archivos WAL para bases de datos SQL

La última versión añade la posibilidad de análisis de escritura anticipada de los logs - archivos WAL - disponibles en los dispositivos móviles. Las bases de datos de WAL mantienen el caché temporal de la información para ser inscrita en grandes bases de datos de los dispositivos móviles. La información disponible para el análisis desde los archivos WAL incluye contactos, mensajes y datos de aplicación. El soporte que fue añadido para analizar archivos WAL abre una oportunidad para que los expertos puedan reunir información completa y completamente actualizada del propietario de los dispositivos móviles que se encuentren en proceso del análisis forense.

Soporte para cifrado y descifrado de Imágenes DMG realizadas por terceros

El soporte añadido para las imágenes DMG permite a los usuarios de Oxygen Software acceder a las imágenes DMG cifradas y descifradas que fueron guardadas por las aplicaciones de terceros fabricantes, como Cellebrite, Elcomsoft, Lantern Lite o similares. Las características de análisis de firmas de la suite de Oxygen, tales como Timeline, Contactos agregados y Estadísticas de Comunicación, están disponibles para todas las imágenes DMG que fueron añadidas, como también a la información que se ha borrado. También permite acceder a los datos de usuario almacenados en muchas aplicaciones populares.

Algunas otras novedades
• Se ha añadido soporte para los siguientes dispositivos Android: Acer Liquid Gallant E350, HTC One X Plus, LG E970 Optimus G, Motorola RAZR M 201M, Samsung GT-N7100 Galaxy Note II, Sony Xperia LT25i Mobile, ZTE Nova V6500, entre otros. 
• Aplicaciones. Se ha añadido soporte LinkedIn para iOS y Android. También se ha añadido soporte para el navegador Google Chrome Web para iOS y Android. Además, se ha añadido soporte para el navegador Web Dolphin para dispositivos iOS. Por último, hay que citar que se ha mejorado el soporte para múltiples aplicaciones para dispositivos iOS y Android, incluyendo Google+, Dropbox, Instagram, Facebook, Mobile Spy, Twitter, etcétera. 
• Conexión. Se ha añadido la detección de dispositivos con el sistema operativo Android chino. Ahora se les reconoce como MTK chip de los dispositivos basados en Android.
Estas son algunas de las principales novedades que aporta Oxygen Forensic Suite 2012 4.6 y que como podéis observar, ayudan a limar los detalles de cualquier investigación forense en la que tenga que ver un dispositivo móvil Apple, Android, BlackBerry, WindowsPhone, etc... Si estás interesado en probar o comprar esta solución, puedes ponerte en contacto con nosotros.

miércoles, 19 de diciembre de 2012

Apple publica iOS 6.0.2 sin apenas dar explicaciones

Como si fuera un político al que no le interesara para nada tener informada a la opinión pública, Apple ha lanzado iOS 6.0.2 con la única explicación que podéis ver en la imagen siguiente: Arreglar un fallo que puede impactar en la WiFi. Y eso es todo amigos.

Figura 1: Toda la información que Apple ofrece sobre iOS 6.0.2

¿Qué puede impactar en la WiFi? Pero... ¿qué quiere decir? ¿Que pueden hackear la WiFi? ¿Es un bug para un D.O.S. remoto? ¿Es para que vaya más rápido? ¿Hay un 0day on the wild?¿Es para que funcione bien en WiFis de 5GHz? Danos algo más de información, Apple, que tenemos redes de empresas con cientos de iPhones, iPads e iPads mini que gestionar, y tengo un plan de gestión de riesgos que me obliga a priorizar el trabajo en función de niveles de criticidad y no puedo desplegar actualizaciones sin saber a qué afectan.

Pues no, no hay más información ni en la web de seguridad, ni en el expediente, ni nada. Suponemos que, habiendo salido este lunes otro conjunto de actualizaciones para las WiFi de 5GHz irán por ahí los temas, pero poco más. Además, esperamos que Apple se digne a informarnos en unos días de los CVE que arregla - si es que los hay -.

Por si los necesitas, aquí van los enlaces de descargas directas, para que puedas ir guardando las imagenes en tu almacén de bakup de emergencia:
- iPhone 5 (A1428 AT&T)
- iPhone 5 (A1429)
- iPad mini GSM
- iPad mini CDMA
- iPad mini WiFi
Por si no ha quedado claro en el artículo, la gestión de actualizaciones de Apple nos parece Horrorsa, ya que nos actualiza iOS 6.0.1 el 1 de Noviembre y ahora iOS 6.0.2 sin dar ninguna información. Es un acto despótico hacia los profesionales técnicos enorme.

lunes, 19 de noviembre de 2012

Oxygen Forensics: Análisis Forense iOS 6 en iPhone 4S/5

Oxygen Forensics en su última versión, liberada a finales de Octubre (30/10/2012), ha incluido el soporte de análisis forense de iOS6, y el soporte preliminar para iPhone 5, tal y como se puede apreciar en la siguiente captura:

Figura 1: Última actualización de Oxygen Forensics soporta iOS 6

Además la última actualización soporta Apple iPad 4 Wi-Fi y el nuevo iPad mini 1G Wi-Fi y hemos querido probarlo en Seguridad Apple, por lo que se ha hecho una prueba para comprobar que, efectivamente, Oxygen Forensics realiza el análisis forense, por ejemplo, a un iPhone 4S con iOS6, tal y como se aprecia en la imagen publicada a continuación:

Figura 2: Oxygen Forensics realizando un análisis forense a un iPhone 4S con iOS 6

Además Oxygen Forensics se puede utilizar como complemento para realizar auditorías de apps móviles, ya es posible ver la actividad generada por las aplicaciones, permitiendo abrir ficheros .plist con Oxygen Forensics Plist Viewer  - del que se puede descargar una versión de evaluación desde la web -, y que no sólo permite ver ficheros plist, sino que también puede mostrar cierta info interesante en otro tipo de archivos.

A continuación se muestra como dicho editor abre un fichero con extensión .bin, una app de la que ya se hizo una pequeña análisis en Seguridad Apple, y se comprobó que no almacena las contraseñas de manera adecuada, tal y como se aprecia en la siguiente captura:

Figura 3: Abriendo un fichero .bin donde se pueden ver las passwords en texto plano

Se puede decir que Oxygen Forensics es una de las mejores herramientas software comerciales para realizar un análisis forense a dispositivos móviles, a día de hoy, y es que después de la última actualización de definiciones (definition update), soporta en torno a 6200 dispositivos, además de 78 apps típicas en iOS y 48 en Android, con lo que facilita aún más el análisis en los dos sistemas operativos móviles líderes en el mercado. Además, Oxygen Forensics puede comprarse totalmente localizado en Español.

Entrada destacada

Proteger tu cuenta de Google y de Gmail con Latch Cloud TOTP #Latch #Gmail #Google

La semana pasada se liberó la nueva versión de Latch y nuestro compañero Chema Alonso hizo un repaso de todo ello en su artículo Latch...

Otras historias relacionadas

Entradas populares