Menú principal

Mostrando entradas con la etiqueta clickjacking. Mostrar todas las entradas

jueves, 28 de agosto de 2014

Nuevas Técnicas de Clickjacking & TapJacking y su explotación en dispositivos móviles

Los investigadores de la Universidad de Berkeley Devdatta Akhawe, Warren He, Zhiwei Li, Reza Moazzezi y Dawn Song han publicado un interesante paper sobre distintos ataques en el que el foco principal es el Clickjacking, y como éste afecta de manera importante a las nuevas tecnologías, llegando a los dispositivos móviles como víctimas interesantes hoy en día. Además del Clickjacking, existe el Tapjacking el cuales un concepto bastante similar y que permite saltarse, por ejemplo, permisos en Android. La técnica de Tapjacking consiste en situar una aplicación transparente delante de la que el usuario cree que está visualizando.

De este modo cuando se pulsa en algún botón de la aplicación que se encuentra detrás, en realidad se pulsa sobre la app que no se visualiza. Los ataques que proponen en el paper son los siguientes:
Figura 1: Artículo presentado sobre nuevas técnicas de clickjacking


Destabilizing Pointer

La idea clave de este ataque es desestabilizar la percepción del usuario en el uso del puntero, mostrando una imagen de un movimiento del puntero de ratón en una dirección diferente del cursor real. El ataque no es un ataque de punteros falsos. El ataque que se propone crea un puntero que se mueve en una dirección diferente para una duración transitoria. Este hecho hace que el usuario se confunda. 

Peripheral Vision

El segundo ataque consiste en fijar la atención del usuario en un área de la pantalla, mientras interactúa con otra. Este ataque es una demostración sencilla de la posibilidad de que un atacante sufra Clickjacking

Motor Adaptation

Este tipo de ataque permite aprovecharse de las limitaciones del sistema motor. Este tipo de ataque se refiere a la optimización de los sensores y motores para estímulos y acciones repetidas. La adaptación del motor permite al usuario realizar una secuencia de acciones repetitivas en el momento justo, lo cual nos hace vulnerables a ataques de Clickjacking.

Fast Motion

La percepción humana incluye inherentemente un modelo de inercia. En este ataque la idea clave es que se indica al usuario que realice clic en un objeto en movimiento. Debido a la ilusión de flash lag, el jugador o usuario rebasa el objeto en movimiento, y en su lugar, hace clic en un botón.

Figura 2: Ejemplo de Fast Motion

Controlling the Timing

Otro posible ataque es crear una señal visual para controlar el calendario de un usuario con un clic. Este ataque combinado con una apropiada posición del ratón, permite a un atacante engañar a un usuario para que haga clic en el objetivo.

Resultados obtenidos con estos ataques

En el artículo se hace hincapié en los resultados obtenidos en las pruebas con los diferentes ataques. Las pruebas se hicieron con usuarios, para conseguir que se hiciera clic en un botón. 130 usuarios fueron reclutados para cada ataque. Se pagó entre 0.20 y 0.30 dólares por jugar a "Juega a nuestro juego HTML5 durante 2 min". Los participantes solo podían utilizar Google Chrome y Mozilla Firefox

Figura 3: Tabla de resultados obtenidos

Algunos ataques dieron resultados muy positivos e interesantes, por lo que se deben tener en cuenta estas técnicas, ya que hoy en día pueden ser utilizadas en dispositivos móviles.

martes, 16 de abril de 2013

Sólo Safari en OS X avisa del envío de passwords HTTP

El otro día se publicaba en Un informático en el lado del mal que Apple Safari e Internet Explorer eran los únicos que mostraban un aviso cuando se pretendía enviar en un iframe una contraseña HTTP, que podría ser utilizada en un esquema de clickjacking que enviara las contraseñas en la URL. En ese artículo, tanto Google Chrome como Mozilla Firefox no mostraban ninguna alerta de seguridad, mientas que Apple Safari sí que lo hacía.

Figura 1: Alerta de Apple Safari en URLs con passwords HTTP

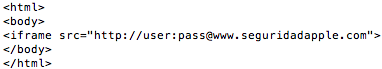
Queríamos probar el último de los navegadores de Internet más populares en plataformas Mac OS X, por lo que hemos hecho la misma prueba en un Opera Web Browser 12.15 sobre OS X Mountain Lion 10.8.3. Para ello hemos creado el siguiente archivo HTML, en el que se envía por HTTP una contraseña al servidor web de Seguridad Apple.

Figura 2: iframe con URL usando password en HTTP

Tras abrir el navegador con el iframe, se puede ver que el sitio se carga perfectamente, y la credencial ha sido enviada por la URL, quedando el usuario y la contraseña expuesta sin conocimiento del usuario.

Figura 3: Opera Web Browser para OS X no alerta de nada

Por supuesto es solo una protección más que podría defender al usuario de ataques Client-Side, pero el único que la tiene en sistemas OS X es Apple Safari. Curioso.

viernes, 21 de octubre de 2011

Clickjacking en Adobe Flash deja que te graben en vídeo

Adobe Flash Player Settings Manager
No solo está de moda Adobe Flash por el caso del troyano OSX/FlashBack, sino que también por un caso curioso de clickjacking que permite a una página web activar la cámara del visitante y grabarle.

Adobe ya ha anunciado que va a solucionar este problema, sobre todo después del ruido que ha levantado el vídeo de la demostración presentado por Feross, el descubridor de la vulnerabilidad. 

El fallo se explota mediante un ataque de clickjacking en una página maliciosa. En esa página se carga, dentro de un iframe transparente la página de Adobe Flash Player Setting Manager, algo heredado de Macromedia, en la que se puede configurar la activación de la cámara. 

Por supuesto, los ataques de clickjacking se conocen hace tiempo, y es por eso que hay tecnologías para detectar que se ha metido dentro un frame la página web, y Adobe también aplica esas medidas. Sin embargo, la gracia del ataque presentado por Feross es que lo que mete en el frame no es la página web en sí, sino el archivo swf que utiliza Adobe en ella, para conseguir lo que se puede ver en el vídeo.


Adobe ya ha dicho que va a arreglar esta situación, y esperemos que se bastante pronto, ya que la página está hosteada por ellos, así que no debería suponer más que un parcheo de sus servidores. Si quieres probar si aún está activa la vulnerabilidad en tu sistema, puedes probar la demo que ha puesto online, en la que tienes que hacer clic en clic me hasta que se active la Webcam. La prueba funciona en Firefox y Safari.

La noticia ha salido asociada a Mac OS X, y es cierto que los usuarios de Mac se ven afectados por esta vulnerabilidad, pero también los usuarios de Windows. En el caso de Mac iSight además se encenderá, lo que serviría de alerta, pero por si acoso, recuerda que los más paranóicos tapamos la webcam y el micrófono para evitar situaciones embarazosas con malware o técnicos mirones.

Entrada destacada

Proteger tu cuenta de Google y de Gmail con Latch Cloud TOTP #Latch #Gmail #Google

La semana pasada se liberó la nueva versión de Latch y nuestro compañero Chema Alonso hizo un repaso de todo ello en su artículo Latch...

Otras historias relacionadas

Entradas populares