Menú principal

Mostrando entradas con la etiqueta Touch ID. Mostrar todas las entradas

lunes, 30 de diciembre de 2019

Fue Noticia en seguridad Apple: del 16 al 30 de diciembre

Nos acercamos al final de diciembre y con el año nuevo a la vuelta de la esquina en Seguridad Apple no nos hemos cogido vacaciones para traeros algunas de las mejores noticias en el ámbito de la seguridad informática relacionadas con el mundo de la manzana. Este es nuestro nuevo Fue Noticia, sección en la que os traemos un breve resumen de las noticias más relevantes de las últimas dos semanas. Todo ello aderezado con el mejor contenido de otros sitios de referencia.

Comenzamos el martes 17 alertándoos de que una nueva actualización de seguridad lanzada por Apple podría acabar con miles de MacBook reacondicionados.

El miércoles 18 os contamos la increíble historia de cómo un iPhone ayudó a las autoridades a resolver el asesinato de un bombero de Florida.

El jueves 19 os hablamos de las nuevas técnicas y máscaras impresas en 3D que se están utilizando para romper la seguridad de algunos aeropuertos pero no lo han logrado con la seguridad de Face ID

El sábado 21 indagamos un poco más en la historia de Apple en este caso para recordar el Apple IIGS “Woz limited edition”, un ordenador deseado por todos los geeks.

El lunes 23 os avisamos de que la vuelta de Touch ID ya es casi un hecho tras revisar una de las últimas patentes registradas por cupertino.

El martes 24 os explicamos cuales han sido las principales novedades incorporadas en iOS 13.3 e iPadOS 13.3 y que correcciones de seguridad se han realizado.

El miércoles 25 aprovechamos para felicitaros las fiestas e indagamos un poco más en la historia de Apple para contaros las razones por las que Steve Wozniak se quedó sin navidades en el año 1977.

El viernes 27 os contamos cómo el responsable del blackmail a Apple en 2017 ha logrado eludir su entrada en prisión tras ser condenado a 2 años de cárcel.

El sábado 28 volvemos a adentrarnos en la historia de Apple en este caso para hablaros de "El Espiritu de Apple", un pequeño artículo escrito por Andy Hertzfeld a finales de 1988.

Hasta aquí el resumen de Seguridad Apple. Esperamos que estéis teniendo unas felices fiestas y que disfrutéis siempre del mundo Apple y de todo lo que ello depara.

lunes, 23 de diciembre de 2019

La vuelta de Touch ID ya es casi un hecho

Hace unos meses ya os hablamos de los primeros rumores acerca del iPhone 12 y es que el nuevo iPhone está tomando forma rápidamente. Hace unos días se filtraron los planes de Apple de recuperar el Touch ID en sus iPhone. Ante esta noticia muchos usuarios se mostraron incrédulos ya que volver a incorporar un lector de huellas en el frontal del dispositivo podría suponer echar por tierra todos los esfuerzos por conseguir el máximo aprovechamiento de pantalla (una tendencia muy habitual en los nuevos smartphones). Sin embargo una de las últimas patentes registradas por la compañía californiana nos muestra la posible solución a este problema.

En la patente se explica cómo es posible modificar un sensor de huellas óptico como el utilizado por el nuevo MacBook Pro de 16 pulgadas para que sea capaz de funcionar debajo de una pantalla. Apple ha sido bastante directo explicando cómo funcionaría esta revisión del Touch ID en su solicitud de patente.

“Se alojaría un sensor óptico debajo de la pantalla. El sensor óptico detectaría los datos biométricos asociados a un usuario, como, por ejemplo, una imagen biométrica de los patrones de la huella dactilar del dedo del usuario. El controlador podrá realizar la función de autenticación comparando los datos biométricos adquiridos con los datos de la plantilla biométrica almacenada en la memoria”.

Figura 1: Patente de sensor de huellas óptico.

Como ya os hemos dicho antes, esta no ha sido la primera vez que Apple ha contemplado el uso de sensores de huellas ópticos para desbloquear su iPhone, de hecho esta patente no resulta ser ninguna idea descabellada ya que se basa en modificar y adaptar una tecnología ya existente. Aunque esta estrategia de volver a introducir los sensores de huella en los iPhone parezca dar un paso hacia atrás, sobre todo si tenemos en cuenta el excelente funcionamiento de Face ID, ambas tecnologías son compatibles y podrían trabajar conjuntamente. Desde hace años Apple ha tratado de convertir los iPhone en parte de nuestra Identidad Digital, por eso mismo su seguridad debe ser excepcional. Cada vez es más habitual realizar compras y otras transacciones bancarias a través de nuestro móvil, por eso mismo es importante disponer de distintos métodos de autenticación robustos con los que garantizar nuestra seguridad en situaciones que pueden ser críticas.

viernes, 6 de septiembre de 2019

El Apple Watch Series 6 podría desbloquearse gracias a los patrones de la piel de tu muñeca

Apenas unos días antes de que Apple lance su Apple Watch Series 5 se han filtrado una serie de patentes que revelan que la compañia californiana ya está pensando en sus futuras versiones del reloj inteligente. Según una de las patentes es posible que en un futuro el Apple Watch se pueda desbloquear utilizando un sistema parecido al Touch ID situado en la parte baja de la correa del reloj y que sería capaz de identificar al usuario utilizando un reconocimiento de piel. Puede sonar a ciencia ficción pero Apple ya nos ha sorprendido en otras ocasiones, como con la llegada de Face ID.

El método de reconocimiento en cuestión consistiría en la utilización de un sensor capaz de reconocer los patrones en la textura de la piel junto al patrón de la estructura capilar de la muñeca del sujeto y así identificarlo. Si Apple logra que este interesante método de autenticación funcione correctamente supondría un gran aumento en la seguridad del dispositivo ya que actualmente solo es posible desbloquearlo introduciendo el código PIN en su pequeña pantalla haciendo que cualquier usuario cercano pueda verlo. Todavía es pronto para saber si esta tecnología llegará a utilizarse o si será completamente viable.

Figura 1: Patente de escaner cutáneo de Apple.

La segunda de las patentes descubiertas revela la posibilidad del uso de indicadores luminosos en la correa del reloj capaces de mostrar distintos iconos dependiendo de la actividad que se esté realizando (correr, nadar…) y un marcador de progreso de la misma.

La última de las patentes estaría enfocada a la creación de una correa de Apple Watch dinámica y autoajustable. Para hacer esto posible la correa contaría con una serie de sensores y tensores que detectarían cuando se está realizando una actividad física en la que la correa deba apretarse para evitar que el reloj se mueva en la muñeca y cuando debería aflojarse para favorecer a la circulación del usuario. Además estos sensores también serían capaces de mandar información al reloj para que este avise al usuario cuando deba apretar o aflojar la correa manualmente.

viernes, 19 de abril de 2019

La seguridad de Face ID podría aumentar gracias a una nueva función de escáner de retinas

Tras mucho tiempo con Touch ID como principal medida de seguridad en sus dispositivos, en septiembre de 2017 Apple decidió apostar por el reconocimiento facial con el lanzamiento de Face ID. Al principio la idea de eliminar el sensor de huellas fue algo que no acababa de convencer a los usuarios del iPhone ya que dudaban de que el reconocimiento facial de Apple fuese tan efectivo como prometía la compañía, sin embargo no tardó mucho en demostrar que era incluso más seguro que Touch ID. Recientemente se ha sabido que la empresa de Cupertino ha registrado una nueva patente relativa al reconocimiento facial con la que es posible mejorar aún más el funcionamiento de Face ID.

La patente en cuestión tiene como objetivo la realización de un escaneo de retina para el desbloqueo de dispositivos. Que Apple haya registrado esta nueva patente no significa necesariamente que la compañía vaya a implementar esta nueva tecnología en sus dispositivos. Las grandes compañías patentan distintas ideas para mantener su propiedad intelectual, a pesar de ello es interesante saber que Apple podría estar buscando nuevas alternativas a Face ID o simplemente una manera de hacerlo todavía más infalible. Según la compañía con Face ID las posibilidades de que otro usuario desbloquee tu dispositivo son de 1 entre un millón, si Apple decide añadir esta nueva funcionalidad a sus dispositivos esta proporción podría mejorar bastante.

Figura 1: Face ID

Aunque Apple haya registrado esta patente no ha sido la primera compañía tecnológica que ha apostado por el reconocimiento facial o por el reconocimiento de retina, sin ir más lejos Samsung introdujo el escáner de retina en algunos de sus dispositivos en 2018 con la llegada del Galaxy S8. Independientemente de la decisión que tome la compañía respecto al reconocimiento de retina se espera que Apple traslade sus avanzados métodos de autenticación a sus dispositivos macOS o incluso a algunos periféricos como el Magic Keyboard, del cual también se rumorea que en un futuro no muy lejano incorporará una Touchbar como la de los MacBoock Pro.

domingo, 24 de febrero de 2019

Cómo proteger tus chats de WhatsApp con Face ID o Touch ID

La última versión de WhatsApp incorpora una importante nueva función de privacidad que permite a los usuarios de iPhone proteger sus chats utilizando la autenticación biométrica. Activar esta función es tan sencillo como pulsar un interruptor desde el apartado de ajustes de la aplicación, con esta función podrás activar el uso de Touch ID o Face ID si tu dispositivo dispone de los sensores necesarios. Esta nueva función solo está disponible a partir de la versión 2.19.20 de WhatsApp, si todavía no está disponible en tu dispositivo no te alarmes, no tardarás en poder disfrutar de ella.

Una vez que la autenticación biométrica se ha activado correctamente, los usuarios solo podrán acceder a sus chats de WhatsApp autenticándose a través de cualquiera de los dos sensores biométricos. Esta nueva capa de seguridad ofrece una considerable mejora en la privacidad de los usuarios, ya que eliminará casi por completo la posibilidad de que otras personas que conozcan nuestro passcode, como amigos o familiares puedan fisgonear en nuestros chats cuando olvidemos nuestro teléfono por casa. Para activar la autenticación biométrica solo tendrás que seguir tres sencillos pasos que os contamos a continuación:

  1. Lanza la aplicación de WhatApp y ve a la pestaña de configuración.                                                   
  2. En la pestaña de configuración dirígete al apartado “Cuenta” y en el selecciona “Privacidad”.                                                                                                                                                               
  3. En la página de privacidad busca “Bloqueo de pantalla” y pulsa en el conmutador para activarlo. 

Figura 1: Activar Face ID en WhatsApp

Una vez hayas acabado de configurar la biometría tus chats estarán menos accesibles para cualquier otra persona. La autenticación con Face ID no es requerida cada vez que abres WhatsApp (a no ser que desees lo contrario), puedes configurarla para que se active cada vez que la aplicación lleve un cierto periodo de inactividad. Sin duda una novedad interesante y útil con la que podrás estar mas tranquilo si en tus chats hay información comprometida.

martes, 18 de diciembre de 2018

Cuidado con las aplicaciones que soliciten huella dactilar (Touch ID)

El uso de la huella dactilar en los sistemas Apple es una actividad bastante frecuente para ejecutar acciones siempre relacionadas con la seguridad del dispositivo. Como por ejemplo, desbloqueo del mismo o incluso autorizar todo tipo de compras. Por este motivo, engañar al usuario para que acepte algún tipo de transacción utilizando el Touch ID es una actividad bastante frecuente entre ciberdelincuentes.

Suelen aparecer como inofensivas aplicaciones de tracking de actividad física o cualquier otra con apariencia legítima. Una vez el usuario ha puesto su huella dactilar en el Touch ID, la app realiza una compra mostrando rápidamente un pop-up y a la vez bajando el brillo de la pantalla para que el usuario no note qué operación se está realizando. Acto seguido, se carga una cantidad pequeña de entre 90 y 120$, para de esa forma cumplir la normativa de pequeños cargos de Apple.

Figura 1. Ejemplo de aplicación maliciosa de tracking solicitando acceso al Touch ID. Fuente.

Algunas de estas apps maliciosas han sido eliminadas del Apple Store, como por ejemplo "Heart Rate Monitor", "Fitness Balance" o "Calories Tracker App". No está claro si vienen de diferentes desarrolladores o es una persona operando con varias cuentas. Lo curioso es que no han sido eliminadas por malware sino por duplicidad, al realizar todas una función parecida. El sentido común suele ser el mejor aliado en estos casos, simplemente pensando dos veces si es necesario que una aplicación, como por ejemplo la mostrada en la Figura 1, necesita realmente acceso con Touch ID.

Los usuarios de iPhone X de momento no tienen este problema pero en cambio, la gran mayoría de usuarios de teléfonos Apple usan modelos anteriores los cuales son propensos a sufrir un ataque de estas características. Pagar con Touch ID es realmente cómodo pero también tenemos que tener en cuenta los riegos que esta práctica puede acarrear. 

jueves, 11 de octubre de 2018

Los Mac con chip T2 quedaran inoperativos al ser arreglados por terceros

Apple es conocida por muchas cosas, una de ellas es su capacidad de elaborar dispositivos con un hardware difícil de reparar. Esta es una de las medidas tomadas por la empresa californiana para evitar que los usuarios realicen reparaciones no autorizadas en los terminales. Hace unos días se han revelado una serie de documentos internos de Apple en los que se explica que la compañía ha añadido un software que bloqueará los nuevos MacBook Pro de 2018 en caso de detectar que el dispositivo se ha intentado reparar por personal no autorizado.

Según los documentos un software desarrollado por Apple llamado Service Toolkit 2 deberá ser ejecutado tras el reemplazamiento de las piezas en el dispositivo, en caso de no poder ejecutarlo el dispositivo quedara “inoperativo”. Todos aquellos dispositivos que ya incorporen el chip T2 se verán afectados por este cambio, lo que incluye al iMac Pro y los MacBook Pros de 2018. Solo dispondrán del software los trabajadores del servicio técnico de Apple y los proveedores de servicio autorizados por la compañía en el programa de reparaciones.

Figurra 1: Mensaje alertando de la necesidad de Service Toolkit 2.

El software es capaz de detectar una gran cantidad de reparaciones distintas, entre las que se incluyen la sustitución del teclado, pantalla, touchpad o el sensor Touch ID. Otra medida tomada para evitar que el software se filtre o pueda ser utilizado por personas no autorizadas es que solo funcionará si el dispositivo está conectado a un servidor de la compañía dedicado a los servicios de reparación y al que es necesario acceder con un usuario y contraseña. Todas estas dificultades harán que sea más difícil para los usuarios de Mac arreglar sus dispositivos en casa o en un proveedor no autorizado. Este problema afectara a todos los usuarios incluyendo a aquellos cuyos países no dispongan de Apple Store o un servicio de reparación autorizado.

miércoles, 11 de julio de 2018

Apple contra la justicia Australiana por el brickeo de dispositivos reparados por empresas de terceros

Hace unos días tuvo lugar el juicio entre Apple y la justicia australiana relativo al brickeo de miles de dispositivos iOS debido a un test de seguridad de fábrica en 2016. El juicio federal ha concluido a favor de la comisión de competencia y consumidores de Australia (ACCC) que archivaba un caso en contra de Apple desde el año 2016. Los problemas comenzaron tras el lanzamiento de iOS 9.2.1 para los dispositivos móviles, el nuevo sistema operativo en cuestión contenía un test de fábrica cuya finalidad era verificar que el escáner de huellas (Touch ID) del dispositivo era original.

La implementación de este test provocó que todos aquellos dispositivos de Apple reparados por terceros o empresas de reparación no autorizadas mostrasen en la pantalla el mensaje “Error 53” y brickeasen los dispositivos. En el juicio la ACCC alegó que la empresa californiana se negó a revisar o reparar estos dispositivos ya que habían sido reparados por terceros, aunque la reparación no estuviese relacionada con fallos en el sistema operativo (reparaciones como la sustitución de la pantalla o un sensor que no funciona). Durante el juicio Apple admitió haberse negado a arreglar los dispositivos de al menos 275 clientes, sin embargo la cifra de usuarios afectados asciende al menos hasta los 5000.

Figura 1: Logo de la Australian Competition & Consumer Commission.

“El mero hecho de que un iPhone o iPad haya sido reparado por terceros, no resulta ni debería resultar en el cese de la validez de su garantía. Las compañías globales deben asegurarse de que sus políticas de devoluciones y reparaciones se adecuen a la ley de consumidores australiana o de lo contrario se emprenderán acciones legales para remediarlo” Ha dicho Sarah Court, comisaria de la ACCC.

Tras la resolución del juicio, la empresa de cupertino ha dicho que ha contactado con al menos 5000 clientes afectados para compensarles por las consecuencias del “Error 53” y ofrecerles la reparación gratuita del dispositivo afectado o el reemplazo del mismo así lo desean.

miércoles, 13 de junio de 2018

Novedades en la WWDC y el Hardware que Apple no presentó

La semana pasada ha sido una semana de gran revuelo para Apple, lo que nos ha dejado interesantes noticias entre las que se incluyen detalles acerca de cómo será el iPhone X de 2018, el hardware que no se anunció en la WWDC, porque iOS 12 apuesta por la estabilidad, la renovada focalización en la seguridad del iPhone, el descontento por el no anuncio de nuevos MacBook en la WWDC y las réplicas falsas de productos anunciadas en internet. A continuación os damos algunos detalles de las noticias más relevantes de la semana pasada.

Comenzaremos hablándoos de las nuevas prestaciones del nuevo iPhone X. Como parte de la campaña de Apple para promocionar su nuevo buque insignia e incrementar las ventas de este, Apple ha decidido hacer una actualización a su modelo incluyendo las mismas características que en su primera versión, en las imágenes filtradas se pueden observar dos versiones, una de 6.1 pulgadas y otra de 6.5 para la versión Plus, en ambas se incorporaría en su parte superior el notch con todos sus sensores, ambos terminales carecerían de Touch ID buscando así el máximo aprovechamiento del frontal del dispositivo.

Figura 1: Presentación de Apple en el WWDC.

Otro de los temas más hablados en torno a Cupertino durante la semana pasada ha sido la Worldwide Developer Conference de Apple, en la que se esperaba que la empresa californiana nos sorprendiese con nuevo hardware, concretamente con una nueva generación de MacBooks o con el posible sucesor del iPhone SE, sin embargo no ocurrió nada de esto, sino que se habló sobre iOS 12 y de algunas de las novedades y cambios que el nuevo SO de Apple incorporará.

Como os hemos dicho hace unos instantes, la WWDC se centró en el software, concretamente en iOS 12. Esta nueva versión del sistema operativo se basará en la estabilidad e intentará reconstruir todos los aspectos en los que iOS 11 fallaba. También se presentó oficialmente la nueva voz de Siri, los memojis con detección de lengua, las llamadas grupales con Facetime, una nueva aplicación capaz de medir objetos gracias a la realidad virtual y muchas más novedades relacionadas con la realidad aumentada. Sin duda cambios interesantes que esperamos disfrutar dentro de poco.

jueves, 24 de mayo de 2018

La última actualización de iOS para bloquear estudios forenses en dispositivos Apple

Apple hará que desbloquear sus dispositivos sea todavía más complicado, sin duda una mala noticia para el gobierno, policía y las agencias de seguridad de los estados unidos. Según la compañía de análisis forense Elcomsoft, Apple ha implementado una nueva función de protección que deshabilitaría algunas funciones del puerto USB de carga para evitar el análisis del dispositivo en su versión de iOS 11.4. La actualización restringiría las conexiones de datos a través de los puertos de carga de los iPhone e iPad (que ofrecen la funcionalidad USB), si el dispositivo no se ha logrado desbloquear en un tiempo inferior a siete días.

Como ya ha podido comprobar Elcomsoft en algunas de las pruebas realizadas recientemente el puerto de alimentación solo sería útil para cargar el dispositivo. Con el modo de restricción de USB activado el dispositivo no podrá volverse a emparejar con ordenadores u otros dispositivos sin que se haya introducido el passcode o Touch/Face ID correcto previamente. Se cree que Apple ha introducido el modo restricción de USB como una contramedida para evitar el desbloqueo de sus dispositivos a través del puerto de carga evitando así el uso de herramientas como GrayKey de las que ya os hemos hablado anteriormente en Seguridad Apple.

Figura 1: GrayKey versión online.

“La nueva funcionalidad está dirigida estrictamente a las autoridades de la ley. Con un iPhone Bloqueado es posible extraer backups del dispositivo en formato iTunes si este no se ha apagado o reiniciado desde que se hiciesen, también permite la recuperación de fotos y videos, una lista de aplicaciones instaladas e información general del” ha dicho Elcomsoft.

Apple ha hecho que este proceso sea más complicado en sus últimas actualizaciones de iOS haciendo que los datos mencionados anteriormente se borren cada 7 días. Estos dos cambios forzarían a las agencias de inteligencia a tener sumo cuidado a la hora de extraer la información de los dispositivos asegurándose de que no se apagasen y en un intervalo inferior a 7 días, sin duda algo que resultaría bastante difícil.

jueves, 10 de mayo de 2018

Debaten sobre la seguridad real del Face ID

Si hay algo de lo que estamos seguros es que Face ID es el futuro en lo que a autenticación se refiere para los dispositivos Apple. La tecnología de la cámara TrueDepth 3D que Apple incorporó en el iPhone X se espera que haga su debut en la próxima generación de iPad Pro y se convierta en un estándar de los nuevos buques insignias de la marca. También se espera que el resto de fabricantes incorporen tecnologías similares en el futuro, lo que nos hace preguntarnos: ¿Es Face ID suficientemente seguro?

Esta pregunta ya ha sido contestada por Apple, según la empresa californiana sí, por eso mismo este nuevo sistema de autenticación ha sustituido al famoso Touch ID en el iPhone X, el dispositivo con mayor nivel de avances tanto de hardware como de software lanzado por Apple hasta la fecha. La cámara TrueDepth captura hasta el más mínimo detalle de los usuarios debido a que es capaz de proyectar 30.000 puntos sobre sus caras realizando así un mapeo de alta precisión, la información recogida se transforma en una representación matemática que posteriormente será comparada con los datos de autenticación almacenados en el dispositivo, datos que van cifrados en todo momento.

Figura 1: 30.000 puntos proyectados por la cámara infrarroja del iPhone X.

Según Apple, con este cambio, la posibilidad de que una persona aleatoria pueda desbloquear tu dispositivo se ha reducido desde 1 entre 50.000 hasta 1 entre un millón, sin duda una mejora considerable. Ahora que sabemos que Face ID es más seguro y rápido que Touch ID vamos a hablar de sus limitaciones. Ya es sabido que el sensor de Apple suele dar fallos en algunos casos concretos, si tienes un hermano gemelo es muy posible que él también sea capaz de desbloquear tu iPhone X. Otro de los casos en los que el sensor tiene un mayor índice de fallos resulta ser con niños menores de 13 años ya que sus rasgos faciales todavía no se encuentran completamente definidos. Para concluir, no podemos afirmar que exista algún método de autenticación que garantice una seguridad del 100% pero Face ID resulta ser una de las mejores opciones en la actualidad.

viernes, 4 de mayo de 2018

Como utilizar Touch ID para comandos sudo en el terminal de Mac

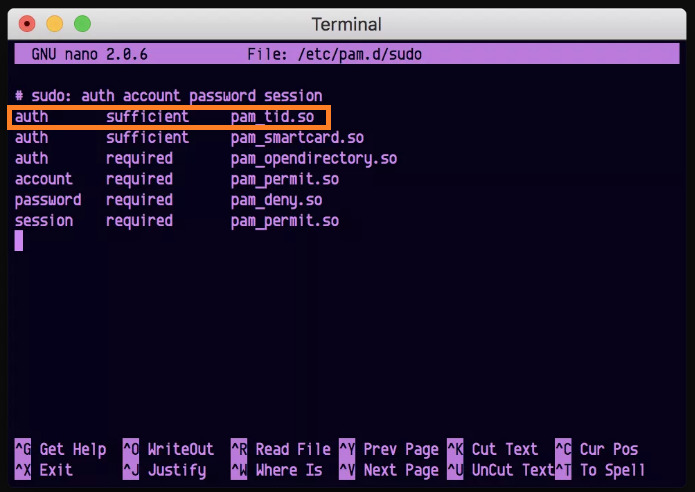
Desde 2016 el sistema Touch ID ha sido incorporado en los MacBook Pro, es una herramienta que permite agilizar el desbloqueo del dispositivo o acciones en las que se requeriría la introducción de la contraseña. Si normalmente utilizas el terminal de tu MacBook Pro sabrás que con la configuración por defecto de tu equipo no puedes utilizar Touch ID cuando utilizas comandos sudo. Aunque en un principio utilizar Touch ID en el terminal no sea posible, existe un pequeño truco que te permitirá activar esta función editando un archivo de texto del sistema. A continuación os contaremos como podéis hacerlo:

Para empezar deberemos abrir la aplicación del terminal e introducir el comando sudo nano /etc/pam.d/sudo , tras introducirlo deberás introducir tu contraseña para acceder a el archivo. Nano es un editor de texto que se encuentra en el Terminal, utilizaremos este editor para añadir una nueva línea de texto justo debajo de la línea en la que pone “# sudo: auth account password sesion”. El texto a introducir es el siguiente “auth sufficient pam_tid.so”

Figura 1: Archivo del sistema modificado para activar Touch ID

Hecho esto pulsa Control+X seguido de Y, después pulsa en “retroceder”. Después de hacer esto cierra el terminal y vuelve a abrirlo. Ha llegado el momento de comprobar si este pequeño truco funciona, si lo hace, la próxima vez que intentemos introducir un comando sudo debería aparecernos una ventana en la que nos solicita autenticarnos, como se muestra en la siguiente imagen:

Figura 2: Mensaje de solucitud de autenticación vía Touch ID

Para hacerlo podremos colocar nuestro dedo en el sensor de Touch ID o simplemente introducir nuestra contraseña pulsando en el botón “Utilizar contraseña”. Sin duda este pequeño truco puede ser muy útil para todos aquellos que utilizan el terminal de su MacBook Pro de manera regular agilizando los tediosos proceso autenticación.

miércoles, 21 de marzo de 2018

12 consejos que te ayudarán a hacer que tu dispositivo iOS sea más seguro

Los iPhone son unos de los objetos más importantes que llevamos encima allí a donde vallamos. Estos dispositivos son valiosos para nosotros no solo por su valor monetario, sino por los datos que almacenan, entre ellos fotos, conversaciones, información bancaria y cuentas de redes sociales. Por lo general los iPhone son bastante seguros para proteger tu información en caso de que los pierdas. Independientemente hay algunos pasos que todo usuario de iPhone debería seguir para proteger sus datos en caso de que su querido dispositivo caiga en las manos equivocadas. A continuación os daremos una serie de consejos para mejorar la seguridad de vuestro dispositivo iOS.
  1. Utilizar contraseñas alfanuméricas: lo más común a la hora de desbloquear un iPhone es usar un passcode de 4 o 6 dígitos, sin embargo este método de desbloqueo no resulta tan seguro como una contraseña alfanumérica (que puede ser tan larga como desees) en caso de sufrir un ataque de fuerza bruta.                                                                                                                            
  2. Desactivar el acceso de Siri a determinados servicios: Desde el lanzamiento de Siri se han visto muchos hacks enfocados a desbloquear los dispositivos, muchos de ellos también involucrando las notificaciones y el centro de control. Es muy recomendable desactivar todos los accesos de Siri cuando el dispositivo este bloqueado.                                                                                                  
  3. Figura 1: Siri.

  4. Mantener nuestro dispositivo actualizado: Esta es la forma más sencilla de mantener nuestro dispositivo seguro, Apple introduce constantemente actualizaciones de seguridad destinadas a la corrección de vulnerabilidades y bugs.                                                                                                  
  5. Desactivar Touch ID y Face ID: Aunque suene contraproducente esto puede serte de gran ayuda si alguien quiere forzarte a desbloquear tu dispositivo, si no te convence esta opción podrás desactivar estas funciones (puntualmente) pulsando el botón de llamada de emergencia y volviendo atrás (te pedirá que introduzcas tu passcode).                                                                                         
  6. Activa Two-Factor Authentication en tu cuenta de iCloud: Tu cuenta de iCloud maneja mucha información relativa a tu vida, protege esta información con este segundo factor de autenticación.                                                                                                                                       
  7. Figura 2: Passcode iPhone.
  8. Activa Find My iPhone: Esta función puede ser muy útil para recuperar tu dispositivo en caso de que se te pierda o lo roben, pero además te permitirá borrar todos los datos de tu dispositivo de manera remota.                                                                                                                                 
  9. Backup a través de iTunes y encriptación: Los backups de iCloud no están mal, pero tampoco cuesta mucho conectar nuestro iPhone a iTunes de vez en cuando para hacer un backup y encriptarlo.                                                                                                                                              
  10. Desactiva la función de conectarse a redes conocidas: Aunque esta función muchas veces sea cómoda para conectarnos a redes que usamos habitualmente puede ser un arma de doble filo en el caso de que nos conectemos a una red insegura.                                                                                      
  11. Revoca el acceso a tus datos a todas aquellas aplicaciones en las que no confíes: muchas veces al descargar una aplicación esta solicita acceso a la ubicación, galería, contactos, etc. Asegúrate de no estar proporcionando a la aplicación más permisos de los que necesita.                                     
  12. Figura 3:Función autoconectar a red conocida.

  13. Desactiva la función de autocompletar en los navegadores: Safari es capaz de almacenar información de tus búsquedas, además de memorizar tus datos personales a la hora de rellenar un formulario, incluso tus tarjetas de crédito, algo que puede ser peligros si el teléfono cae en malas manos.                                                                                                                                               
  14. Proteger tu aplicación de notas con contraseña: La aplicación de notas te permite poner contraseña a aquellas notas que consideres que tienen información sensible, sin duda una opción muy útil para todas aquellas personas que se apuntan ahí contraseñas y datos relativos a sus cuentas.                                                                                                                                            
  15. No instalar aplicaciones no autorizadas por la App Store: No es raro comprometer la seguridad de nuestro dispositivo si descargamos aplicaciones de terceros. Estas aplicaciones no están revisadas por desarrolladores y podrían ser muy dañinas para nuestro dispositivo.

miércoles, 31 de enero de 2018

Apple actualiza la guía de seguridad de iOS

Apple ha publicado una versión actualizada de su guía de seguridad para iOS, en la cual se detallan las características añadidas en iOS 11.2 (lanzado el 4 de diciembre del pasado año) y de iOS 11.1 (octubre de 2017). La compañía compartió este documento por primera vez en junio del año 2012 y lo ha estado actualizando desde entonces. Esta última iteración contiene nuevos detalles y datos sobre Apple Pay Cash, certificaciones de seguridad y programas, Touch ID y Face ID, Notas compartidas, CloudKit y encriptación de extremo a extremo, TLS, pagos con Apple Pay desde la red, Sugerencias de Siri y la función de iPad compartido.

En el documento se explica que tanto para iOS 11 como para macOS High Sierra, los certificados SHA-1 no serán permitidos para conexiones TLS a no ser que sean de confianza para el usuario y certifiquen que las claves RSA más cortas de 2048 bits estén deshabilitadas. El documento también explica detalladamente la seguridad del sistema peer-to-peer utilizado en Apple Pay Cash lanzado en junio de 2017. Al parecer, la información provista a Apple cuando configuraba el sistema va a ser compartida con su banco asociado (Green Dot Bank) y con Apple Payments Inc. (Una filial poseída por la empresa y creada para proteger la privacidad de sus clientes a través del almacenamiento y procesado de información).


Figura 1: Guía de Seguridad en iOS actualizada

“Esta información y datos sobre transacciones serán usadas para la resolución de problemas, prevención de fraudes y propósitos reglamentarios, pero el resto de la compañía no sabe a quién envías o con quien intercambias dinero”, puntúa Apple en el documento.

Hace unos meses con el lanzamiento del Face ID, Apple publicó un documento en el que se explicaba la seguridad y el funcionamiento de su nuevo sensor biométrico. Esta información ha sido también incluida en la actualización de la guía de seguridad de iOS. Para todos aquellos interesados en conocer un poco más sobre la seguridad de iOS y sus servicios asociados la actualización de este White paper puede resultar de bastante interés.

domingo, 17 de diciembre de 2017

Fue Noticia en seguridad Apple: del 4 al 17 de diciembre

Con las navidades a la vuelta de la esquina en Seguridad Apple no nos cansamos de traeros las mejores noticias en el ámbito de la seguridad informática relacionadas con el mundo de Cupertino. Este es nuestro nuevo Fue Noticia, sección en la que os traemos un breve resumen de las noticias más relevantes de las últimas dos semanas. Todo ello aderezado con el mejor contenido de otros sitios de referencia.

Comenzamos el lunes 4 avisamos de la llegada de iOS 11.2, versión que acaba con algunos de los problemas relativos al reinicio automático de algunos terminales e incluye funcionalidades nuevas como Apple Pay Cash.

El martes 5 os contamos que hay indicios de que el nuevo iMac Pro incorporará “Hey Siri” además del nuevo chip A10, lo que podría suponer un gran cambio en la mecánica de arranque de los nuevos terminales de Apple.

El miércoles 6 os avisamos de la llegada de otra de nuestras ElevenPaths Talks, en este caso el tema de la Talk fue el mundo del Open Data, sin duda un tema muy interesante. A su vez os invitamos a seguir de cerca esta tercera temporada y os recordamos que podéis encontrar las temporadas anteriores en nuestro canal de YouTube.

El jueves 7 os contamos cómo podéis ver vuestro historial de facturación desde dispositivos iOS utilizando Face ID o Touch ID, todo ello gracias a los nuevos ajustes de seguridad incorporados en la aplicación de ajustes.

El viernes 8 analizamos con vosotros la grave vulnerabilidad “I Am Root” de macOS High Sierra, vulnerabilidad que permitía a cualquier usuario obtener permisos root sin necesidad de introducir la contraseña.

El sábado 9 echamos la vista atrás para indagar un poco en la hhttp://www.seguridadapple.com/2017/12/los-portales-de-phishing-estan-usando.html istoria de Apple y contaros cómo no todo en la historia de la manzana son triunfos, en este caso os hablamos de Lisa, un ordenador adelantado a su tiempo que no logró calar entre el público.

El domingo os contamos cual ha sido el último debate sobre la seguridad de iOS en Twitter, uno en el que se han visto involucrados algunos expertos en seguridad de Elcomsoft y Capsulate8.

El lunes 11 comenzamos la semana preguntándonos si es posible acabar con el Phishing a través de la IA y el Machine Learning, ya que el 91% de los ataques comienzan con un proceso de Phishing.

El martes 12 os avisamos de que las vulnerabilidades en MacOS High Sierra persisten y como un incorrecto proceso de actualización puede hacer que la vulnerabilidad “I Am Root” siga funcionando en High Sierra 10.13.1.

El miércoles 13 os contamos cómo las páginas de Phishing están adoptando protocolos de cifrado para parecer legítimas y cómo esta práctica ha incrementado en los últimos años.

El jueves 14 os avisamos de la llegada del primer jailbreak para iOS 11.1.2. En este caso el jailbreak será llevado a cabo por el equipo de Project Zero de Google.

El viernes 15 os explicamos como resetear el Face ID en el nuevo iPhone X en tan solo 5 sencillos pasos.

Finalmente, el sábado hablamos sobre la famosa Blue Box que ayudó a fundar el Apple I en los años en los que Wozniak y Jobs eran jóvenes emprendedores.

Con esto os dejamos por Navidad, esperamos que disfrutéis de las fiestas, nosotros seguiremos informando sobre las novedades en el mundo de la manzana mordida, por lo que podréis seguir leyendonos diariamente.

jueves, 7 de diciembre de 2017

Cómo ver tu historial de facturación desde dispositivos iOS utilizando Face ID o Touch ID


Recientemente Apple ha actualizado su aplicación de ajustes y con ella el apartado relativo a la facturación, desde hace unos días es posible para los usuarios comprobar sus compras recientes en iTunes y en la App Store desde su iPhone o iPad. Esta es la primera vez que Apple ha añadido esta funcionalidad en su aplicación de ajustes de iOS, anteriormente lo usuarios que querían comprobar sus compras tenían que acceder a su cuenta de iTunes desde un ordenador para ver esta información detalladamente.

Aún es posible acceder a la sección de compras realizadas de la App Store o de la aplicación de iTunes, pero desde estos apartados solo podrás ver que canciones o aplicaciones te has descargado previamente, no podrás ver lo que te costaron al comprarlas, estos apartados están pensados para ayudarte a volver a descargar este contenido en caso de que te cambies de dispositivo o de que eliminases algo y quieras recuperarlo. Para acceder al historial de compra completo solo tendrás que seguir los próximos pasos.
  1. En tu iPhone, iPad o iPod Touch abre los ajustes y pulsa sobre tu nombre.                                                                                                                                                               
  2. En la pantalla de Apple ID pulsa en “iTunes &  App Store”, a continuación pulsa en tu Apple ID y en el menú emergente selecciona View.                                                                                          
  3. Autentícate con tu Touch ID, contraseña o Face ID en caso de disponer de un iPhone X y desliza hasta abajo hasta encontrar el apartado de historial de compras.
Figura 1: Nuevo registro de compras de Apple

Aquí veras una lista de aplicaciones y otros elementos que hayas descargado o comprado utilizando tu Apple ID. Por defecto veras una lista de tus descargas en los últimos 90 días. Para ampliar el rango de tu búsqueda pulsa sobre “últimos 90 días” y selecciona la opción de “un año”. Los usuarios de una cuenta familiar solo podrán ver las compras realizadas a través de su Apple ID. Para poder ver las compras realizadas por otro miembro de la familia tendrán que iniciar sesión con su usuario previamente.

martes, 21 de noviembre de 2017

El tiroteo en una iglesia de Texas vuelve a abrir el debate sobre la privacidad entre Apple y el FBI

Hace dos semanas, 26 personas fueron asesinadas por un tirador en la Primera Iglesia Bautista de Sutherland Springs, Texas. En la escena se encontraron dos teléfonos, un antiguo LG y un iPhone SE. Recientemente las autoridades locales han presentado a Apple una orden de registro para que les dejen acceder a los datos del Smartphone, esto reabre el debate sobre la privacidad que hubo entre Apple y el FBI sobre un tiroteo masivo en San Bernardino, California en 2015. El martes después de los acontecimientos el FBI dio una rueda de prensa en la que mencionó la existencia de uno de los dos dispositivos encontrados, sin revelar la marca, una forma de “no decirle a los chicos malos que teléfono comprar”.

Como se mencionaba en el Washington Post, el misterio se centra en el iPhone. Apple ayudó a las autoridades tras la rueda de prensa ofreciendo asistencia técnica para acceder al dispositivo (Apple parece haber ayudado sin poner oposición). Aunque parezca grotesco, Touch ID puede ser utilizado para desbloquear un dispositivo aunque la persona que introduzca la huella esté muerta. A pesar de una autorización emitida dos días después de la rueda de prensa las autoridades aún no se han puesto en contacto con la compañía para recibir asistencia técnica para desbloquear el dispositivo.

Figura 1: FBI Investiga el escenario del crimen.

Por el momento la oferta sigue sobre la mesa, si las autoridades acceden a realizar esta práctica, a Apple podría interesarle estar en una posición de asistencia en el descubrimiento de las razones del atentado sin tener que descifrar el dispositivo o proporcionar un backdoor, como fue solicitado en el caso San Bernardino, a lo que Tim Cook respondió con una carta abierta que decía lo siguiente:

“El FBI debería utilizar palabras diferentes para describir esta herramienta, pero no se equivoquen: Construir una versión de iOS que pueda ser bypasseada de esta forma podría generar un backdoor. Y cuando el gobierno asegure que su uso se limitará a este caso, no hay forma de garantizar ese control.”

En ese caso el FBI en última instancia retiró su orden judicial, tras descubrir o pagar un método alternativo para desbloquear el dispositivo. Seguiremos atentos a este nuevo frente abierto entre Apple y el FBI.

jueves, 16 de noviembre de 2017

Un niño de 10 años se salta el nuevo Face ID del iPhone X

Pocos días después de que se publicara el elaborado método con el que unos investigadores vietnamitas han sido capaces de burlar la seguridad del nuevo Face ID del iPhone X, empiezan a aparecer nuevos casos de bypass de esta tecnología. Uno de los casos más sonados ha sido el de Ammar Malik. Este niño de 10 años se quedó fascinado cuando sus padres trajeron a casa el nuevo iPhone X, y como no le dejaban tocar el nuevo juguete, él se las arregló para colarse en su habitación y desbloquearlo con su cara.

Cuando le contó a su madre que era capaz de desbloquear el teléfono con su cara, esta no daba crédito a lo que veía. En el siguiente video podemos ver como el chico es capaz de desbloquear el teléfono sin ningún problema. Tal y como se explica en la revista WIRED, cuando se pusieron en contacto con ellos para publicar la historia estos les sugirieron que volvieran a realizar el experimento reconfigurando el Face ID como si el terminal viniera de fábrica. La madre volvió a configurar el Face ID con su propia cara, y unas horas después le dieron el teléfono a Ammar para que volviera a intentar desbloquearlo. Esta vez le costó dos intentos desbloquearlo, y al tercero pudo acceder al contenido del teléfono sin problema.


 Al parecer, los algoritmos de Machine Learning que utiliza el terminal para identificar a la madre de Ammar después de haber sufrido algún cambio estético, como un corte de pelo, llevar un gorro o ponerse un pañuelo, también aprenden las características de la cara del niño, permitiendo que sea capaz de desbloquear el teléfono una y otra vez.

El caso de Ammar no es el único que se puede encontrar en las redes, varios gemelos y hermanos con una apariencia similar han publicado videos en los que demuestran como desbloquean el nuevo terminal de Apple engañando a su nueva medida de seguridad biométrica. El problema del segundo video radica es que en ningún momento se muestra las caras que son reconocidas, por lo que la trampa puede estar detrás de las cámaras. Sin embargo, el caso de Ammar llamó la atención de WIRED.


El nuevo Face ID del iPhone X es una tecnología innovadora en el mercado de los smartphones, y en consecuencia, surgen muchos casos de uso que probablemente no se tuvieron en cuenta en su diseño, y que como en este caso, pueden comprometer la seguridad del terminal. Por otra parte, esta nueva tecnología también proporciona una gran comodidad y facilidad de uso para los usuarios, por ello, cabe preguntarse, ¿Llegará el Face ID a mantener un equilibrio entre usabilidad y seguridad equivalente al que proporcionaba la tecnología a la que reemplaza, el Touch ID?

martes, 14 de noviembre de 2017

Investigadores consiguen el primer bypass de Face ID

Es algo que Apple seguramente contemplaba. Cuando uno coloca en el mercado una tecnología "nueva" y, además, se llama Apple tendrás muchos ojos puestos encima de tu nueva tecnología. Ya pasó con el Touch ID en su día. Investigadores de seguridad han conseguido bypassear el Face ID utilizando una máscara de 150 dólares. Los investigadores han dado algunos detalles, pero no todos, pero si que han mostrado cómo han podido hacer este bypass de uno de los sistemas más ojeados y esperados, precisamente para esto, para saltarlo. Son los mismo investigadores que en 2009 demostraron una forma de eludir la autenticación basada en reconocimiento facial en equipos Toshiba y Lenovo

Además, se ha publicado un video dónde se mostraba cómo desbloquear un iPhone X presentando una máscara hecha a medida en lugar de un rostro humano. Los investigadores comentaron que diseñaron su máscara utilizando impresoras 2D y 3D, mientras que un artista hizo la nariz a mano utilizando materiales de silicona. Otra característica es que utilizaron imágenes en 2D y un procesamiento especial en las mejillas y alrededor de la cara, dónde hay áreas de piel grandes. Esto fue intento exitoso de vencer a la inteligencia artificial que el Face ID dispone para diferenciar caras reales de imágenes, vídeos y máscaras.


Los investigadores han comentado también que es bastante difícil hacer la máscara correcta sin cierto conocimiento sobre seguridad. Según indican se ha podido engañar a la IA de Apple porque se entendió al milímetro como funcionaba su IA y cómo evitarla. En el video se puede ver la demostración, pero se han omitido los detalles clave que son necesarios para que otros investigadores evalúen si los resultados representan un verdadero problema de seguridad o no. Seguiremos atentos a las noticias sobre Face ID.

lunes, 23 de octubre de 2017

El senador Franken pide información sobre el Face ID a Apple

Cuando Apple hizo la keynote dónde se publicó el Face ID, el mes pasado, algo estaba claro y es que no dejaría a nadie indeferente. El senador Al Franken de los Estados Unidos envió una carta a Tim Cook en la que expresaba su preocupación por la seguridad y la privacidad del nuevo elemento de seguridad de los de Cupertino. Un mes después, y después de publicar un documento de seguridad que responde muchas preguntas, Apple respondió a Al Franken.

En una carta de su vicepresidenta de Políticas Públicas, Cynthia Hagan, Apple  reconoció muchas de las preucupaciones de Franken. Apple explicó que toda la información se envía al enclave seguro en el dispositivo para su procesamiento y también señaló que los datos del Face ID son cifrados y nunca abandonan los dispositivos de un usuario. El senador Franken elogió que Apple estuviera atento de las preocupaciones sobre privacidad y por la disposición de la compañia a trabajar con ellos y dar explicaciones.


Figura 1: Face ID

Franken comentó que haría un seguimiento con Apple para obtener más información sobre cómo Apple planea proteger los datos de los usuarios cuando se trata de Face ID. Al Franken, en su día, también cuestionó a Tim Cook en 2013 con la aparición del Touch ID, realizando las mismas preguntas sobre seguridad y privacidad del usuario. Apple ha trabajado bien en los últimos años con la oficina de Franken y parece que la solicitud de información sobre el Face ID no será una excepción.

Entrada destacada

Proteger tu cuenta de Google y de Gmail con Latch Cloud TOTP #Latch #Gmail #Google

La semana pasada se liberó la nueva versión de Latch y nuestro compañero Chema Alonso hizo un repaso de todo ello en su artículo Latch...

Otras historias relacionadas

Entradas populares