Menú principal

Mostrando entradas con la etiqueta Oracle. Mostrar todas las entradas

sábado, 23 de enero de 2016

Los kits de infección se centran en exploits multiplataforma

Los ciberdelincuentes siguen buscando vectores y vías para llegar en mayor cantidad y mejor probabilidad de éxito a sus objetivos. Las aplicaciones multiplataforma han cogido gran importancia en los últimos años, también debido al auge de sistemas como OS X, que cada vez es utilizado por más usuarios en el mundo de la informática.

Por esta razón, los delincuentes buscan juntar fuerzas y buscar la explotación en aplicaciones de empresas como Adobe, Oracle, etcétera. Bromium ha presentado un nuevo informe que viene a confirmar algunas cosas de las enunciadas anteriormente. El año 2015 ha sido terrible para Adobe Flash, el cual ha visto un aumento importante en el número de nuevas vulnerabilidades detectadas. Aplicaciones como Java, Flash, Reader, etcétera, hacen que algo te pueda afectar en distintas plataformas, y esto llama y mucho a los delincuentes.

Figura 1: Vulnerabilidades descubiertas en aplicaciones del 2012 al 2015

Según el informe, se registró un aumento del 60% en el número de vulnerabilidades de aplicaciones, en comparación con el año 2014. Adobe Flash es la que más ha aumentado, un 333%. Esto fue debido al incidente de Hacking Team, del que ya hablamos en Seguridad Apple. Del informe se saca la afirmación de que la arquitectura de la máquina virtual de Adobe tiene varios defectos que permiten a los atacantes utilizar técnicas de explotación como ROP, evitando por ejemplo ASLR, DEP y otras protecciones. Además, y es un dato muy importante, Adobe Flash ha sido la herramienta favorita para explotar vulnerabilidades en los kit de exploits. La cual se ha desplegado con una tasa de infección del 73%.

sábado, 21 de noviembre de 2015

Java 8 Update 66 para OS X: Actualiza cuanto antes

Esta semana Oracle ha puesto en circulación una nueva actualización de la plataforma Java 8, en concreto la versión Update 66 para sistemas operativos OS X, que debes actualizar cuanto antes porque soluciona una buena cantidad de bugs de seguridad de nivel de severidad Highly Critical. Hay que tener presente que estos bugs, una vez que salen los parches, pueden acabar con un exploit en uno de los populares Kits de Explotación utilizados para infectar equipos, y ya hemos visto que se han utilizado en el pasado para controlar equipos con sistemas operativos OS X.

Para comprobar si tienes la última versión en tu equipo vete a las Preferencias del Sistema, y haz clic sobre el icono de Java. Ahí puedes dar al botón que te permite comprobar si hay una versión más moderna de la versión Java que tienes tú. Si no has actualizado aún, te deberían ofrecer Java 8 Update 66 para tu equipo.

Figura 1: Java 8 Update 66 para OS X

Mantener el software actualizado es una de las primeras normas básicas de seguridad, así que no dejes pasar este momento sin tener tu equipo con todos los programas en su última versión existente, y Java no es precisamente de los menos atacados. Ponte a actualizar ya.

sábado, 18 de julio de 2015

Oracle Java 8 Update 51 para OS X acaba con RC4

Esta semana Oracle puso en circulación una nueva versión de Java 8, en concreto la Update 51 que soluciona muchos problemas de seguridad. Es importante que vayas al panel de control de Java en las Preferencias del Sistema y actualices a la última versión de Oracle Java cuando salga una nueva versión, ya que si no tu equipo podría estar en riesgo frente a exploits que estén siendo utilizados en Internet.

Figura 1: Oracle Java 8 Update 51 para OS X

En concreto, esta nueva versión soluciona varios fallos de seguridad, pero es significativo que se ha bloqueado - después de la aparición del estudio de RC4 No More - el uso del algoritmo RC4 en cualquier punto del sistema.

Figura 2: Bug Fixes en Oracle Java 8 Update 51

Con esta nueva actualización Java soluciona los problemas de seguridad acumulados durante este mes, y se actualiza la lista de certificados raíz de confianza para eliminar RC4 de todas las CA y poner los nuevos certificados usados por ellas. 

miércoles, 1 de julio de 2015

Cómo instalar Metasploit en OS X Mavericks

Homebrew permite al usuario de OS X instalar gran cantidad de paquetes que Apple no proporciona a sus usuarios. Para poder instalar Metasploit en OS X utilizaremos paquetes que podemos obtener con Homebrew de manera sencilla. Es importante que para llevar a cabo la instalación de Metasploit en OS X no se disponga de MacPorts instalado en el equipo, ya que seguramente se tenga problemas con ellos y las dependencias. La instalación de Metasploit puede resumirse en los siguientes pasos que se muestran a continuación:
  • Instalación de Command Line Development Tools Xcode 5 en Mavericks
  • Instalación de Java
  • Instalación de Homebrew
  • Instalación de Ruby 2.1
  • Instalación del escáner Nmap
  • Instalación de la base de datos de PostgreSQL y su configuración
  • Instalación de Metasploit Framework
Como se puede ver la lista de acciones a realizar es grande, pero si seguimos esto paso a paso no deberíamos tener problemas para instalar el framework en OS X Mavericks. En primer lugar hay que asegurarse de que se encuentran instaladas las Command Line Developer Tools y para ello se puede abrir un terminal y ejecutar la siguiente instrucción xcode-select –install, instalándose las herramientas automáticamente. 

Figura 1: Instalación de las Command Line Developer Tools

Hay que asegurarse de tener la última versión de Java, en este caso Java JDK 8. Esto puede ser descargado desde el sitio web de Oracle. Para asegurarse de que se tiene la versión adecuada se puede ejecutar en un terminal la siguiente instrucción java –version. Además, si se quiere comprobar dónde está instalado se puede utilizar el comando whereis.

Ahora, instalaremos Homebrew pudiéndose descargar desde su sitio web. En este punto, y tras instalar Homebrew hay que asegurarse de que los binarios instalados por éste son los primeros que se encuentran en la variable de entorno $PATH. Por ello se ejecutan las siguientes instrucciones echo PATH=/usr/local/bin:/usr/local/sbin:$PATH >> $HOME/.bash_profile; source $HOME/.bash_profile; brew tap homebrew/versions. 

Para instalar Ruby 2.1 utilizaremos Homebrew, y es tan sencillo como ejecutar la siguiente instrucción brew install homebrew/versions/ruby21. Una vez ejecutada la instrucción se comprueba la versión ejecutando la orden ruby –v en la terminal. Existen otras formas de instalar Ruby en OS X, pero quizá está es una de las más sencillas para los usuarios.

Para instalar Nmap también utilizaremos Homebrew. Con este proceso su instalación es trivial y muy rápida. La instrucción que debe ser ejecutada es brew install nmap en la terminal. Nmap puede ser utilizado desde la consola de Metasploit por lo que es importante su correcta instalación y Homebrew simplifica y mucho el proceso.

La instalación del motor de base de datos PostgreSQL y su configuración es un paso también crítico, ya que después será utilizado por la consola de Metasploit. La instalación se llevará a cabo desde Homebrew con la instrucción brew install postgresql –without-ossp-uuid. Una vez instalado se debe configurar. Para ello hay que inicializar el motor de base de datos con la siguiente instrucción initdb /usr/local/var/postgres. Para configurar PostgreSQL se lanzarán varias instrucciones cuyo objetivo es copiar una configuración al entorno de usuario. Las instrucciones son:
mkdir –p $HOME/Library/LaunchAgents
cp /usr/local/Cellar/postgresql/9.1.4/homebrew.mxcl.postgresql.plist $HOME/Library/LaunchAgents/
launchctl load –w $HOME/Library/LaunchAgents/homebrew.mxcl.postgresql.plist
Una vez realizado esto debemos crear un usuario para la base de datos llamado msf que utilizaremos con Metasploit. Para realizar esto ejecutamos la instrucción createuser msf –P –h localhost. Además, se debe crear la base de datos con la instrucción createdb –O msf msf –h localhost.

Ahora toca descargarse el framework con Git. Para obtener la copia del repositorio ejecutaremos la instrucción git clone https://github.com/rapid7/metasploit-framework.git. En este punto ya estaríamos cerca de poder arrancar la consola de Metasploit. Creando el directorio /usr/local/share/metasploit-framework y copiando todo lo que se descarga desde Git podemos crear un enlace simbólico para poder utilizar día a día con facilidad Metasploit. Para todos los binarios que empiezan por msf* de la carpeta de Metasploit se hace un enlace simbólico a la ubicación /usr/local/bin y de este modo aparecen en $PATH y son fácilmente invocables. Una instrucción sencilla sería ejecutar lo siguiente for file in $(ls msf*); do ln –s /usr/local/share/metasploit-framework/$file /usr/local/bin/$file; done.

Ahora damos permisos al resto de usuarios de escritura sobre el fichero /etc/profile, por ejemplo con chmod go+w. Por último hay que configurar la base de datos para que se integre con Metasploit y para ello añadimos al fichero /etc/profile la siguiente instrucción sudo echo export MSF_DATABASE_CONFIG=/usr/local/share/metasploit-framework/config/database.yml >> /etc/profile.

Figura 2: Metasploit en OS X
Utilizamos bundle install para instalar las versiones de las gemas soportadas por el framework. Editamos el fichero /usr/local/share/metasploit-framework/config/database.yml con la siguiente información:
Production:

adapter: postgresql

database: msf

username:msf

password:

host: 127.0.0.1

port: 5432

pool: X (un número que se quiera dar, por ejemplo 75)

timeout: 5
Ejecutamos source /etc/profile y source $HOME/.bash_profile para que todo quede actualizado y podremos lanzar msfconsole. No es un proceso rápido y puede resultar costoso, pero disponer del framework de explotación de Metasploit en tu OS X Mavericks merece la pena.

viernes, 17 de abril de 2015

Oracle libera Java SE 8u45 para OS X. Actualiza y fortifica

La gente de Oracle sigue su lucha contra los fallos de seguridad y vuelven a lanzar un update, en esta ocasión se trata de la versión 8 update 45. En este paquete de actualización de seguridad se corrigen 14 fallos de seguridad. Estos fallos pueden ser explotados por un atacante sin necesidad de utilizar un nombre de usuario y contraseña. Con esta actualización, después de abril de 2015, Oracle ya no publicará actualizaciones de Java SE 7. Desde Enero de 2015, Oracle ha ido migrando a los usuarios de la versión 7 de Java a la 8.

Las versiones que se ven afectadas por los fallos de seguridad de esta última actualización son las siguientes versiones: Java SE 5.0u81, Java SE 6u91, Java SE 7u76, Java SE 8u40, Java FX 2.2.76 y JRockit R28.3.5. En muchas ocasiones, se habla de la importancia de Java en el mundo de la informática, y la tiene. Es ampliamente instalado en los sistemas operativos de los usuarios, y sigue siendo uno de los objetivos de muchos delincuentes en Internet. Es cierto que podemos verlo en declive, pero a día de hoy Java se encuentra instalado en más de 3.000 millones de dispositivos en el mundo, por lo que conviene tenerlo instalado.

Figura 1: Algunos CVEs parcheados con Java SE 8u45

El investigador Brian Krebs proporciona algunos consejos para reducir el riesgo como usuario de Java. Por ejemplo, si tenemos activo Java o lo necesitamos tener, podemos deshabilitarlo en el navegador, para que nuestra navegación no utilice Java sin un consentimiento claro. Las últimas versiones de Java permite a los usuarios desactivar contenido de Java en los navegadores a través del panel de control del propio Java. Otra posibilidad sería la utilización de un enfoque doble navegador, deshabilitar Java del navegador que se utiliza para la navegación normal, y dejarlo habilitado en un segundo navegador que se utiliza únicamente para los sitios que se saben requieren Java.

Figura 2: Reglas de seguridad en Java con JavaRuleSetter

Es necesario actualizar Java para poder estar más seguro en el uso de sus sistemas y de su navegación por Internet. Un caso que puede darse es que tengamos Java instalado y no lo estemos utilizando o no lo necesitemos, por lo que se recomienda su desinstalación. Esta sería una medida a tomar con todo el software que no sea utilizado. Además, para completar la protección y la gestión de Java, recuerda que tienes la posibilidad de utilizar JavaRuleSetter, de Eleven Paths.

lunes, 9 de marzo de 2015

Instalar Java en OS X puede desembocar en tener Adware

La famosa sombra del Adware con la instalación de Java ya no es exclusiva de los sistemas operativos Microsoft Windows. Oracle ha comenzado a instalar la barra de herramientas de Ask.com con la versión de Java de OS X. Como sucedía con la versión de Windows, Java para OS X ahora intenta instalar la barra de herramientas preguntando al usuario durante el proceso de instalación e intentando establecer al dominio Ask.com como página principal del navegador por defecto. Ed Bott informó por primera vez sobre el Adware, señalando que Oracle añadió esta molesta barra a las instalaciones en Mac durante el último mes. 

Para evitar el Adware en su totalidad, los usuarios deben pulsar "Cancelar" cuando se muestre en pantalla la opción "Instalar el Search App de Ask". Este hecho es contrario a la intuición del usuario, ya que todos los otros pasos del proceso de configuración requieren que el usuario haga clic en siguiente para avanzar en el proceso. Por lo que es una pequeña trampa que se ha introducido en el instalador de Java, y si el usuario hace clic en siguiente en este paso, instalará la molesta barra de herramientas, incluso cuando la casilla "Asignar Ask.com como página de inicio del navegador" está desactivada.

Figura 1: Instalación de Java y configuración de Ask.com

Una vez la barra de herramientas de Ask.com está instalada aparece en el navegador del usuario, incluyendo Apple Safari y Google Chrome. La barra de herramientas es bastante fácil de quitar, por ejemplo desde el menú ayuda en la versión de Chrome se accede a la página con instrucciones de desinstalación. Esta funcionalidad está reportando grandes cantidades de dinero, hablándose de que Search and Applications división de IAC, empresa propietaria de Ask.com, está ganando alrededor de 1.600 millones de dólares.

jueves, 22 de enero de 2015

Java 8 Update 31 para OS X: Oracle lanza actualización crítica que contiene 169 nuevos parches de seguridad

El año no comienza del todo bien para la gente de Oracle y es que ayer lanzó una actualización crítica cuyo contenido tiene una colección de parches para múltiples vulnerabilidades de seguridad. Oracle ha ido recibiendo informes específicos de que su software iba siendo explotado, no solo centrándose en Java. Oracle ha comunicado que recomienda que sus clientes apliquen las actualizaciones necesarias sin dejar pasar el tiempo. 

El número de parches aplicado en esta actualización es de 169, siendo un número muy alto. Los productos afectados son muy variados, siendo esta información detallada por Oracle en su sitio web. Como ejemplo os dejamos un listado breve del software afectado Oracle Java SE y Embedded version, Oracle Virtual Box, SPARC Enterprise, Solaris, Oracle Database Server, etcétera. 

Figura 1: Actualización de Java en OS X

Si tienes Java instalado en tu OS X seguramente hayas visto un mensaje como el que se puede visualizar en la imagen. Se solventan 19 vulnerabilidades en Java, siendo 14 de éstas explotables remotamente sin autenticación. Existen 4 vulnerabilidades con un CVSS igual a 10, y 2 vulnerabilidades con CVSS de 9.3. Esto quiere decir que las vulnerabilidades son realmente críticas. Como recomienda Oracle actualiza urgentemente tu versión de Java y solventa los siguientes fallos de seguridad:

Figura 2: Listado de CVEs que afectan a Java

Visto lo visto, no tardes en actualizar tu Java y evita la ejecución de código arbitrario que estas vulnerabilidades traen consigo.

lunes, 21 de julio de 2014

Actualiza Java a la versión Java 7 Update 65 para OS X

En su ciclo de parches de seguridad del mes de Julio, Oracle ha publicado un Critical Update que corrige 113 parches de seguridad en todos sus productos, entre ellos el framework de Java. Para los sistemas operativos OS X con Java 7, la casa ha publicado Java 7 Update 65, que está disponible desde el panel de control de Java en las Preferencias del Sistema desde el día 15 de Julio que se publicó.

Esta nueva actualización está clasificada como Highly Critical, ya que un atacante remoto podría ejecutar código en el sistema mediante un Applet malicioso e instalar un malware en la máquina, como ya sucedió en el pasado con OSX/FlashBack.

Figura 1: Actualización de Java 7 Update 65 disponible

Muchos de estos bugs afectan también a Java 5 y Java 6, pero para sistemas operativos OS X deberemos esperar a que Apple compile las nuevas versiones y las distribuya como actualizaciones para sus sistemas operativos Snow Leopard, Lion y/o Mountain Lion

sábado, 31 de mayo de 2014

Apple actualiza Java 6 para OS X y Oracle Java 7

A finales del mes pasado Oracle liberó Java 7 para OS X con una nueva actualización crítica que solucionaba 37 CVEs de seguridad. Esa actualización solucionaba todos los bugs para todas las plataformas de OS X que tuvieran Java 7 instalado. Sin embargo, en las versiones de OS X con Java 6, es Apple quién aún distribuye los parches, y hemos tenido que esperar hasta ayer (viernes) para que Apple liberase Java for OS X 2014-1 que soluciona todos los bugs en Java 6 para los sistemas operativos OS X Mavericks, OS X Mountain Lion y OS X Lion. Las versiones anteriores están sin soporte.

La actualización está disponible vía Software Updates o Mac App Store en tu equipo y en descarga directa en el artículo de la knowledge base DL1572.

Figura 1: Java for OS X 2014-001

Casi al mismo tiempo, Oracle ha liberado Java 7 Update 60 que soluciona bugs del sistema, aunque no es una actualización crítica de seguridad. Si tienes Java 7 instalado en tu equipo solo debes irte al Panel de Control de Java y comprobar la actualización.

Figura 2: Java 7 Update 60 para OS X

La lista de bugs solucionados está aquí, y los cambios más importantes en esta versión están recogidos en la las release notes de Java 7 Update 60.

lunes, 21 de abril de 2014

Actualiza Oracle Java 7 en OS X para solucionar 37 CVEs

En el ciclo trimestral de despliegue de actualizaciones críticas, el pasado 14 de Abril Oracle puso en circulación una nueva actualización de seguridad de todos sus productos, entre los que por supuesto se encuentra Oracle Java 7 para OS X. En esta versión de Abril en concreto de Oracle Java 7 Update 55 se han solucionado un total de 37 CVEs y 17 Bugs del software. Esta actualización tiene asignado un nivel de severidad Highly Critcal, por lo que es fundamental que actualices tu máquina virtual Java cuanto antes para evitar verte afectado con cualquier exploit que utilice uno de estos bugs para tomar control remotamente de tu sistema OS X.

Para actualizar Oracle Java 7 debes ir al panel de control de Java y hacer clic en la pestaña de Update para hacer un Update Now. Os recordamos que como buena medida de precaución, se recomienda tener activada la casilla de Check for Updates Automatically para que nos recuerde que hay una nueva actualización cuando salga.

Figura 1: Actualización a Oracle Java 7 Update 55

Si eres usuario de Java 6 en un sistema operativo de Apple aún soportado, como Snow Leopard, Lion o Mountain Lion, deberás esperar al siguiente Security Update de Apple, que probablemente coincidirá con la actualización de OS X Mavericks 10.9.3 que ya está en beta 5.

jueves, 17 de octubre de 2013

Actualizaciones de seguridad de Java 6 y Java 7 para OS X

Figura 1: Nuevas versiones de Java 6 y Java 7 disponibles para OS X

Si tienes Java instalado en tu Mac OS X es hora de que actualices tu plataforma, ya que se han publicado nuevas versiones de Java 6 y Java 7 para los sistemas operativos OS X Snow Leopard, Lion y Mountain Lion. Como ya sabes, las actualizaciones de Java 6 las ofrece la propia Apple desde su web o a través de Software Updates / Mac App Store, desde donde puedes obtener:
- Java for OS X 2013-004: Java SE 6 para OS X Lion y Mountain Lion
- Java for Mac OS X 10.6 Update 16: Java SE 6 para Mac OS X Moutain Lion
En ambos casos se actualiza la máquina de Java a la versión java 1.6.0_65 y se corrigen un total de 38 CVEs de los que puedes ver los códigos en el Security Advisory de Apple. Si quieres tener más información debes ir a las Release Notes de Java SE Update 45.

Figura 2: Panel de Java 7 en Preferencias de Mac OS X para actualizar la versión

Para la versión Java 7, debes ir a Oracle o actualizar desde la herramienta de Preferencias de Java. Ahí dale a actualizar y podrás tener la última versión, que soluciona los 51 CVEs publicados en el Critical Patch Update de Octubre.

sábado, 15 de junio de 2013

Actualizaciones OSX: Java, AirPort, iTunes 11.04 y más.

Si quieres mantener el software de tu sistema OS X actualizado - y siempre un poco más seguro - te toca trabajar y ponerte a instalar las nuevas versiones de todo lo que ha sido publicado durante estos últimos días. Para que no se te escape nada vamos a hacer esta pequeña lista de lo que hay disponible, y tú ponte a buscar espacio libre y tener ancho de banda para descargar las actualizaciones.

Oracle Java 7 para OS X
Se ha anunciado un Critical Path Update de Junio de este año en el que Oracle actualiza Java JRE 7 a la Update 22, solucionando un total de 40 CVEs de los que 37 son de nivel crítico y explotables en remoto, así que si quieres tener tu sistema seguro debes actualizar ahora. Entra en las preferencias de Java, busca nuevas actualizaciones y dale a actualizar.
Apple iTunes 11.0.4
La actualización está disponible desde el día 5 de Junio, pero estábamos esperando a que Apple publicara los CVE solucionados a los que hace referencia en el artículo de la knowledge base. Siguiendo su linea no lo ha hecho aún, pero asumimos que alguno habrá, así que actualiza a la nueva versión: 
- Apple iTunes 11.0.4
- Apple iTunes 11.0.4 for Windows 64
Microsoft Office for Mac 2011
Microsoft ha puesto disponible la versión 14.3.5 de Microsoft Office for Mac 2011, en la que se corrigen varios CVE de seguridad, así que si tienes este paquete ofimático instalado debes instalarlo. Recuerda que si tienes el Microsoft AutoUpdate instalado te avisará automáticamente de la existencia de estas nuevas actualizaciones.
AirPort Utility, AirPort Base Station y AirPort Time Capsule
También tienes actualizaciones para OS X que afectan a tus productos AirPort, así que tienes que actualizar estos dos componentes en tu plataforma:
- AirPort Utility 6.3 for Mac 
- AirPort Base Station & AirPort Time Capsule Firmware Update 7.7.1
Google Chrome 27 para Mac OS X
De nuevo hay una actualización del navegador Google Chrome, en este caso la versión 27, que corrige 12 vulnerabilidades de seguridad, por lo que debes comprobar que se ha actualizado correctamente tu versión yendo a chrome::about para ver si está actualizado tu navegador.
Esperamos que actualices todo pronto y dejes tu sistema como los chorros del oro con todas las nuevas versiones funcionando. 

martes, 16 de abril de 2013

Java: 19 de 42 bugs son de criticidad máxima (10.0) en la actualización de Abril. ¡Actualiza Java en tu Mac OS X ya!

Acaban de ponerse a disposición pública los parches de Java 6 SE y Java 7 JRE que solucionan un total de 42 CVEs, de los que Oracle ha catalogado 19 de ellos con máxima criticidad 10.0 en el CVSS al poder ser explotados remotamente sin interacción con el usuario. Debido a ello, tanto Apple como Oracle se han dado prisa en actualizar el software, así que tienes que actualizar ya tu Mac OS X.

Si tienes Java 7 en tu OS X Lion u OS X Mountain Lion
Vete al panel de Java en la Preferencias de OS X. Allí tendrás disponible la version Java 7 Update 21 de 50 MB de tamaño. Basta con que le des al botón Actualizar Ahora para dejar listo tu sistema operativo. No es necesario reiniciar.
Figura 1: Java 7 Update 21 disponible en panel de Java

Si tienes Java 6 OS X Lion u OS X Mountain Lion 
Entonces la actualización te la provee la propia Apple, para ello debes instalar Java for OX 2013-003 que deja la máquina virtual Java en la versión 1.6.0_45. Esta versión ocupa 63.92 MB y está disponible en el artículo de la knowledge Base DL1572. Según el Security Advisory, se han solucionado 21 CVEs en Java 6 SE.
Si tienes Java 6 en Mac OS X Snow Leopard
Entonces debes instalarte Java for Mac OS X 10.6 Update 15 que actualiza la máquina virtual Java a la versión 1.6.0_45 solucionando los 21 CVEs citados anteriormente. El software está disponible vía Software Updates y en el artículo DL1573 
El nivel de criticidad de estas actualizaciones es tal, que no deberías dejar pasar ni un minuto antes de actualizar el Java de tu sistemas OS X, si no quieres acabar infectado con algún malware que encuentre la forma de explotar estos bugs.

lunes, 11 de marzo de 2013

Pwn2Own: Apple Safari aguantó, pero también valía menos

Todos los años cuando llega el concurso Pwn2Own de exploiters en busca de 0days para las principales plataformas todo se revoluciona. Este año no iba a ser distinto, sino incluso peor con la cantidad de dinero que se estaba poniendo en juego por la búsqueda de vulnerabilidades. En la web de HP del concurso de ZDI puede verse la tabla de premios, en la que se puede apreciar que Apple Safari sobre OS X Mountain Lion se pagaba un poco más que la mitad de lo que se paga por un ataque a un Windows 7 con Google Chrome.

Por supuesto, Google poco antes del concurso parcheo los últimos bugs que tenía en la guantera, algo habitual en la casa del buscador antes de este concurso, pero aún así, el día uno cayeron todos lo grandes navegadores de Internet, a excepción de Apple Safari.

Figura 1: Premios entregados por cada objetivo en el concurso Pwn2Own 2013

Eso sí por desgracia Java, soportado en Apple Safari en las últimas versiones del framework también cayó, y el segundo día termino por caer otro software ampliamente utilizado por los cibercriminales, Adobe Flash Player y Adobe Reader, por lo que hay que preocuparse de nuevo por la seguridad de toda esta plataforma.

Figura 2: Objetivos conquistados y orden de conquista

Google Chrome ya ha actualizado su navegador, Mozilla Firefox lo ha hecho, pero solo en plataforma Windows, y mientras nos quedamos a le espera en la plataforma Mac OS X a que el navegador de la Fundación Mozilla salga también aquí, y a que Oracle y Adobe nos vuelvan a parchear sus plugins para la web.

martes, 5 de marzo de 2013

Java for OS X 2013-002, Java for Mac OS X v10.6 Update 14 y Java 7 Update 17 arreglan 2 CVE muy peligrosos

Ayer mismo Apple y Oracle se pusieron de acuerdo para solucionar los 0days que estaban afectando a todas las plataformas Java por los que os recomendamos deshabilitar Java en los navegadores cuando no fuera estrictamente necesario su uso. Los CVE solucionados son el CVE-2013-0809 y CVE-2013-1493, ambos recogidos en el Security Advisory APPLE-SA-2013-03-04-1. 

Figura 1: Java 7 Update 17 disponible desde el panel de control Java

No dejes pasar estas actualizaciones que son realmente críticas.. Las soluciones las puedes instalar de la siguiente forma:

- Si tienes Java 7 instala Java 7 Update 17 desde el panel de control de Java o desde Oracle.
- Si tienes Java 6 en Mac OS X Lion u OS X Mountain Lion instala el Java for OSX 2013-002.
- Si tienes Mac OS X Snow Leopard instala Java for for Mac OS X v10.6 Update 14.

jueves, 21 de febrero de 2013

Apple y Facebook hackeados por Java: ¡Actualiza tu Java!

Las noticias sobre la vulneración de la seguridad en las empresas Facebook y Apple han dado ya la vuelta al mundo, y ya se conoce mucha más información de cómo se produjo el ataque. Todos los acontecimientos  sucedieron a raíz del robo inicial de la cuenta de acceso a la plataforma de un administrador de un foro de desarrolladores iOS llamado iPhone Dev SDK que se utilizó para modificar la plantilla del sitio y añadir un código JavaScript que lanzaba un exploit 0day no conocido de Java.

El resto es conocido. Tanto trabajadores de Facebook como de Apple fueron infectados, por lo que tras estos graves incidentes, Oracle ha actualizado Java 7 y Apple ha puesto en circulación actualizaciones de Java 6 que tienes que poner ya en tu sistema.

Java 7 Update 15

Si tienes Java 7 en OS X Mountain Lion 10.8 entra en el panel de preferencias de Java y dale a actualizar tu plataforma a la versión Java 7 Update 15. En esta versiones se arreglan 5 CVEs de seguridad de nivel crítico que, como ya hemos visto, se están explotando en Internet.

Figura 1: Disponible Java 7 Update 15 para OS X Mountain Lion

Java for OS X 2013-001

Para Mac OS X 10.7 Lion y OS X 10.8 Mountain Lion con Java 6 instalado, Apple ha publicado esta actualización, disponible en el artículo de knowledge base DL1572. En esta versión se han corregido un total de 33 CVEs descritos en el Security Advisory APPLE-SA-2013-02-19-1.

Java for Mac OS X 10.6 Update 13

Apple no se ha olvidado de los usuarios con Mac OS X 10.6 Snow Leopard, y ha publicado también los 33 parches de Java 6 para esta version de Mac OS X, así que actualiza lo antes posible. Tienes el software en el artículo DL1573.

jueves, 17 de enero de 2013

Exploit 0day de Java 7 Update 11 vendido para e-crime

El mundo está revuelto otra vez con Java, y de nuevo por un fallo de seguridad crítico. Después de la actualización de urgencia que Oracle tuvo que sacar para solucionar el CVE-2013-0422 debido a que está siendo utilizado en kits de explotación masivamente, ahora parece que hay un nuevo 0day en Java 7 Update 11 que se está vendiendo en el mercado negro.

Figura 1: Java 7 Update 11 vulnerable al nuevo exploit

Según la nota de Krebsonsecurity, parece que el exploit ya ha sido vendido una vez, pero se espera vender más veces, lo que hará que no pasando mucho tiempo podamos encontrarlo en los kits de exploits o como parte de las operaciones de cyber-espionaje, como se reporta que ha sucedido con anteriores bug de Java en la operación Red October.

Figura 2: El mensaje en el foro de e-crime donde se vendía el exploit para el 0day

Si tienes Java activado en tu navegador, te recomendamos que lo desactives y solo lo uses en las webs de total confianza - y solo puntualmente para realizar tu trabajo -. Si no, de momento, desactiva Java en el navegador, que la cosa se está poniendo peligrosa.

lunes, 14 de enero de 2013

CVE-2013-0422 bug en Java 7 Update 10 en Metasploit

Un nuevo 0-day de Java, con CVE-2013-0422, salió a la luz estos días provocando el caos en Internet. Los usuarios que navegan por sitios web pueden acabar siendo infectados con malware gracias a esta vulnerabilidad que los kits de explotación ya aprovechan a través del uso de Java en los navegadores. La versión 7 de Java hasta su Update 10 son vulnerables. Oracle ha publicado HOY de urgencia Java 7 Update 11, aunque reportan que aún tiene bugs. No obstante ¡Actualiza!

En Seguridad Apple hemos querido reflejar el proceso de actualización, ya sea de forma manual o automatizada, para lograr el exploit que ayudará a tomar el control de una posible víctima de esta vulnerabilidad en un test de intrusión. Para el ejemplo la víctima ejecuta un sistema operativo OS X Mountain Lion 10.8.2 .

Obtención del exploit

Para la obtención del exploit se puede utilizar la herramienta msfupdate que incorpora el framework de Metasploit. Tal y como se puede visualizar en la imagen siguiente. Tras la ejecución de dicha herramienta, se actualiza todo el framework. Esta acción puede llevar varios minutos, incluso alguna hora, dependiendo de lo desactualizado que se encuentre la versión que se esté usando.

Figura 1: Actualización del framework de Metasploit

El exploit también se puede obtener de manera manual mediante la descarga desde Internet, por ejemplo desde exploit-db. Además, su incorporación al Metasploit se realizaría de manera sencilla, copiando el fichero Ruby en la ubicación que se desea en el interior del framework, tal y como se puede visualizar en las siguientes imágenes.

Figura 2: Descarga del exploit desde Exploit-db

Figura 3: Copia del exploit al directorio exploit/multi/browser del framework

Configuración del módulo del exploit

Tras utilizar alguna de las vías anteriores para obtener el exploit vamos a configurarlo para dejar preparado un ataque con el que tomar el control remoto de una máquina vulnerable. Para acceder al módulo se utilizará el comando use de la siguiente manera use exploit/multi/browser/java_jre17_jmxbean.

Figura 4: Configuración del módulo

Tras mostrar las opciones se puede comprobar que los parámetros requeridos vienen por defecto configurados. Se montará un servidor web que recibirá peticiones y lanzará el exploit con el payload, que al ejecutarse en la memoria del equipo víctima - siempre y cuando el equipo sea vulnerable que hoy en día lo son todas las versiones de Java 7 -, devolverá el control al atacante mediante una shell. Por comodidad se debe añadir la instrucción set URIPATH /, con la que el recurso al que se debe realizar la petición por parte de la víctima será la raíz.

Figura 5: Configuración del payload y ejecución del módulo

Cuando un usuario se conecte, es decir, realice una petición al servicio donde Metasploit espera para lanzar el exploit se obtendrá el control de dicha máquina. ¿Cómo se hace para que la víctima se conecte? Realmente en Internet existen diversas maneras, ya que dependerá si el ataque es dirigido o no. La mayoría de ataques no son dirigidos por lo que si se disponen de sitios web hackeados en Internet, los cuales pueden ser manipulados para reenviar peticiones hacia esta máquina. De esta forma, mediante kits de explotación es realmente sencillo obtener el control de las máquinas o distribuir malware en ellas.

Figura 6: Obtención del control del Mac OS X 10.8.2 vulnerable

Mitigación del bug y aprendiendo más

Para finalizar, desde Seguridad Apple te recomendamos deshabilitar Java del navegador para evitar sobresaltos al usuario si no es absolutamente imprescindible. El peligro es realmente grande y seguramente se reportará gran cantidad de malware distribuido mediante este método, así que actualiza lo antes posible.

Si te gusta Metasploit y quieres conocer mucho más de él, puedes apuntarte a los cursos online o presencial que vamos a impartir sobre Metasploit para pentesters y os recordamos que en la colección de libros de seguridad informática de Informática64 disponéis de este tipo de pruebas de concepto y explicaciones más detalladas en el libro de nuestro compañero Pablo González "Metasploit para Pentesters".

miércoles, 17 de octubre de 2012

Actualiza Java en Mac OS X: Java 7 Update 9, Java for Mac OS X 10.6 Update 11 & Java for OS X 2012-005 . ¡Ya!.

Oracle ha actualizado la plataforma Java SE en versiones 6 y 7 para solucionar varios fallos de segurida d y entre otros un bug highly crítical de seguridad catalogado con el CVE-2012-4681 del que, debido a la criticidad y a que se está utilizando on the wild  tras no haberlo solucionado correctamente en el último parche, Oracle no han querido dar más detalles técnicos. Esto ha hecho que Apple haya actualizado la plataforma Java para los sistemas operativos Mac OS X Snow Leopard 10.6.8, Mac OS X Lion 10.7.5 y OX Mountain Lion 10.8.2 con dos paquetes de actualización. Así que, sea cual sea tu sistema operativo debes actualizar Java ya, de la siguiente forma:

Tienes Mac OS X 10.6.8 Snow Leopard
Debes instalarte Java for Mac OS X Update 11. Esta actualización lleva Java SE 6 hasta la versión 1.6.0_37 donde está solucionado el CVE-2012-4681 y configura los navegadores de Internet para no ejecutar Java Applets atuomáticamente. Además, el Java Web Plug-in para Applets se desactivará hasta que sea necesario su uso que podrá ser activado manualmente. 
Figura 1: Java for Mac OS X 10.6 Snow Leopard Update 11 

Tienes Mac OS X 10.7.5 Lion
Debes instalarte Java for OS X 2012-006. Esta actualización lleva Java SE 6 hasta la versión 1.6.0_37 donde está solucionado el CVE-2012-4681 y configura los navegadores de Internet para no ejecutar Java Applets atuomáticamente, ya que se desactivará el plugin en los navegadores.
Figura 2: Java for OS X 2012-006 pra Mac OS X Lion 10.7.5 y OS X Mountain Lion 10.8.2

Tienes OS X 10.8.2 pero no instalaste Java 7 de Oracle
Si no instalaste Java SE 7 desde Oracle, pero tienes Java desde Apple, entonces debes instalar Java for OS X 2012-005. Esta actualización también funciona en OS X Mountain Lion 10.8.2, donde muchos aún tienen Java SE 6 instalado.
Tienes OS X 10.8.2 pero con Java SE 7 instalado desde Oracle
En ese caso debes ir al Panel de Preferencias, seleccionar el control de Java y en la pestaña de Actualizar descargar la nueva versión desde Oracle. Esto descargará Java SE 7 Update 9 que lleva la máquina Java a la versión 1.7.0_09.
Figura 3: Actualizacion de Java SE 7 desde el Panel de preferencias de Java

Tanto Apple como Oracle se han dado prisa en sacar esta actualización, así que ahora tú debes instalarla lo antes que pueda, pues es probable que en breve esté en algún kit de explotación desplegando malware, y no te gustaría quedar infectado. Recuerda que tener un antimalware profesional actualizado y con protección en tiempo real siempre es recomendado por lo que pudiera pasar.

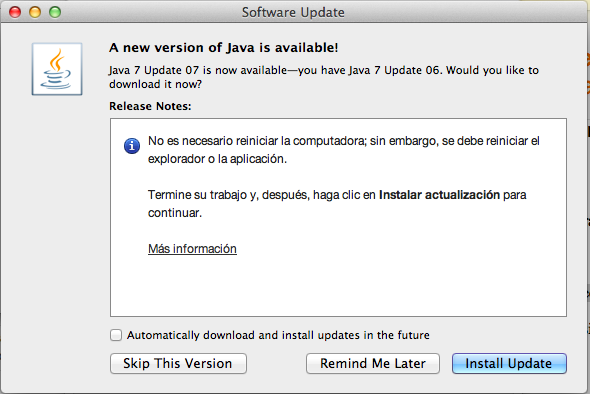
viernes, 31 de agosto de 2012

Oracle actualiza Java SE 7 Update 7 para Mac OS X

Después del caos que estamos sufriendo con el bug CVE-2012-4681, Oracle ha puesto una actualización de Java SE 7 Update 7 a través de un advisory de seguridad en la que soluciona por fin el bug. Para Mac OS X, si tienes instalada esta versión, deberás entrar el panel de Preferencias de Java y tendrás disponible la actualización.

Figura 1: Actualización Java SE 7 Update 7 disponible para Mac OS X

Tiene 50.2 MB de tamaño, y se descarga directamente desde el panel, con lo que su aplicación es rápida.

Figura 2: Notas de la versión e instalación directa

Desde Seguridad Apple os urgimos a que actualicéis cuanto antes Java en vuestro Mac OS X si habíais instalado Java SE 7, ya que es de alto grado de peligrosidad este bug, debido a la cantidad de sitios explotándolo.

Entrada destacada

Proteger tu cuenta de Google y de Gmail con Latch Cloud TOTP #Latch #Gmail #Google

La semana pasada se liberó la nueva versión de Latch y nuestro compañero Chema Alonso hizo un repaso de todo ello en su artículo Latch...

Otras historias relacionadas

Entradas populares